WNC LogoWNC
ServicesSolutionsEntrepriseAcadémieLabsContact
Ouvrir Kanban

We No Code. We Architect.

Démarrer un projet daniel@we-nocode.com
WNC LogoWNC

Partenaire IA & automatisation. Conçu avec soin aux États-Unis, en Pologne, en Estonie, au Brésil et en Ukraine.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
100 % à distance, partout dans le monde

Solutions

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portails

  • Portail client
  • Portail investisseurs
  • Portail partenaires

Entreprise

  • À propos
  • Notre équipe
  • Études de cas
  • Témoignages
  • Investissement
  • Blog
  • Actualités
  • Carrières
  • Implantations
  • Contact

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Initiatives

  • Startup Program
  • Academy
  • Olymp Hill

Services

Tous les services
IA
  • Systèmes d’IA agentique
  • Agents IA & copilotes
  • Serveurs MCP
  • Pipelines RAG
  • Agents vocaux IA
  • Logiciels natifs IA
  • Automatisation des flux de travail
  • LLMOps et evals
  • Fine-tuning et modèles
  • IA documentaire
  • Vision par ordinateur
Développement
  • Développement web
  • Développement mobile
  • Développement SaaS et MVP
  • Design UI/UX et produit
  • Intégrations et APIs
  • Développement e-commerce
  • Modernisation legacy
  • QA et tests automatisés
  • No-code et low-code
  • Développement desktop
Embarqué & IoT
  • Solutions IoT
  • Firmware embarqué
  • Linux embarqué & SoC
  • Edge AI & TinyML
  • Sans fil & connectivité
  • Prototypage matériel
  • Plateforme & cloud IoT
  • Gestion de flotte & OTA
  • IoT industriel (IIoT)
  • Sécurité IoT
Cloud & données
  • Ingénierie des données
  • Infrastructure cloud pour l’IA
  • Développement serveur
  • DevOps et plateformes
  • Migration et FinOps
  • BI et tableaux de bord
  • Analytique de performance
  • Support et SRE
Sécurité
  • Pentest
  • Red teaming IA
  • Conformité
  • Authentification
  • Sécurité du cloud
  • Développement sécurisé
  • Chaîne logicielle
  • Audits de sécurité
  • Surveillance sécurité
  • Zero trust
  • Vie privée et RGPD
Conseil
  • Conseil & accompagnement
  • CTO as a service
  • Stratégie et gouvernance IA
  • Due diligence technique
  • Équipe dédiée
  • Formation IA pour les entreprises
R&D / innovation
  • Preuve de concept & faisabilité
  • Prototypage rapide
  • Recherche en IA appliquée
  • Veille & choix technologiques

© 2026 WNC. Tous droits réservés.

🇺🇦Soutenez l’Ukraine

We No Code

Tous les services

Sécurité de la chaîne d’approvisionnement

Sachez exactement ce que vous livrez.

SBOM, builds signés et hygiène des dépendances : les fondations pour le Cyber Resilience Act.

Les attaquants passent de plus en plus par ce avec quoi vous construisez : un paquet empoisonné, un mainteneur compromis, un script de build altéré. Nous sécurisons le chemin du code à la release (dépendances épinglées et revues, SBOM à chaque build, artefacts signés avec provenance et CI durcie) pour que vous puissiez prouver ce que contient votre produit et repérer ce qui change alors que cela ne devrait pas.
Gérons ensemble Ouvrir Kanban
Source code and build pipeline protected against supply-chain attacks

01 / Ce que cela résout

De la confiance aveugle à des builds vérifiés.

01

SBOM à chaque build

Des nomenclatures CycloneDX ou SPDX générées automatiquement, versionnées à chaque release et prêtes pour vos clients et les régulateurs.

02

Signé avec provenance

Artefacts et images signés avec Sigstore, avec une provenance qui montre comment et à partir de quoi ils ont été construits.

03

Hygiène des dépendances

Lockfiles, versions épinglées et revue des nouveaux paquets et de leurs scripts d’installation, avant qu’ils n’atteignent le build.

04

CI durcie

Jetons de pipeline au moindre privilège, identifiants cloud éphémères, branches protégées et alertes sur les changements des fichiers de build et de configuration.

02 / Stack

La technologie avec laquelle nous construisons.

Standard du secteur, ennuyeux dans le bon sens : des outils d’avenir, que le prochain ingénieur connaîtra aussi.

SBOM et inventaire

  • CycloneDX / SPDX

    Formats SBOM standard

  • Syft

    Génération de SBOM pour le code et les images

  • Dependency-Track

    Inventaire des composants et suivi des vulnérabilités

Signature et provenance

  • Sigstore / cosign

    Signature sans clé des artefacts et images

  • SLSA

    Niveaux d’intégrité du build et provenance

  • in-toto attestations

    Déclarations vérifiables sur chaque étape du build

Analyse

  • OSV-Scanner

    Vulnérabilités connues dans les dépendances

  • Trivy / Grype

    Analyse des images et systèmes de fichiers

  • Gitleaks

    Secrets glissés dans le code source

CI et dépôts

  • GitHub Actions / GitLab CI

    Actions épinglées, jetons restreints, OIDC vers le cloud

  • OpenSSF Scorecard

    Santé sécurité des dépôts et dépendances

  • Renovate / Dependabot

    Mises à jour de dépendances contrôlées et revues

03 / Approche

Comment nous construisons des choses qui durent.

01

Automatisé par défaut

SBOM, analyses et signatures tournent dans le pipeline, pas dans un tableur avant la release.

02

L’humain sur le nouveau

Une personne examine les nouvelles dépendances et scripts d’installation ; les mises à jour courantes passent automatiquement.

03

Prêt pour le CRA

Inventaire des composants et gestion des vulnérabilités alignés sur ce que le Cyber Resilience Act attend des fabricants.

04

Alertes d’altération

Les modifications inattendues des scripts de build, fichiers de configuration et lockfiles déclenchent une alerte au lieu de passer la revue.

04 / Standards

Les bonnes pratiques que nous ne négligeons pas.

Nous respectons les standards du secteur et des méthodes éprouvées sur chaque projet : c’est ce qui fait tenir le devis.

  • Lockfiles versionnés et installations figées en CI
  • Revue des scripts de cycle de vie et d’installation des nouveaux paquets
  • Actions CI épinglées sur des hashes de commit
  • OIDC vers le cloud au lieu de clés de déploiement stockées
  • Branches protégées et revues obligatoires
  • Vérification des signatures avant déploiement
  • Un processus documenté de traitement et de divulgation des vulnérabilités
  • Détection de secrets à chaque push

05 / Infrastructure

Où ça tourne, et comment ça reste en ligne.

  • Audit des pipelines et dépendances avec une liste de corrections priorisée
  • Génération et stockage d’un SBOM par release
  • Signature et provenance des artefacts et images
  • Surveillance continue des vulnérabilités des composants livrés

Bonnes questions

Ce que l’on nous demande

Des réponses franches aux questions posées avant de démarrer.

Une attaque qui vous atteint par ce avec quoi vous construisez plutôt que par votre propre code : un paquet compromis ou en typosquatting, le compte détourné d’un mainteneur, un outil de build ou un secret de CI altéré. Plusieurs attaques de ce type ces dernières années ont diffusé des logiciels malveillants via des scripts d’installation et la configuration de build.

Réalisations liées

Là où nous l’avons déjà fait

Nos projets et produits qui ont mobilisé ce service.

Alt Auth
Notre produit

Alt Auth

Une connexion prête à l’emploi pour votre app : inscription, connexion et gestion des utilisateurs hébergées, à vos logo, couleurs et domaine : sécurisée par défaut, pour que votre équipe n’ait jamais à construire l’auth.

Atflow
Notre produit

Atflow

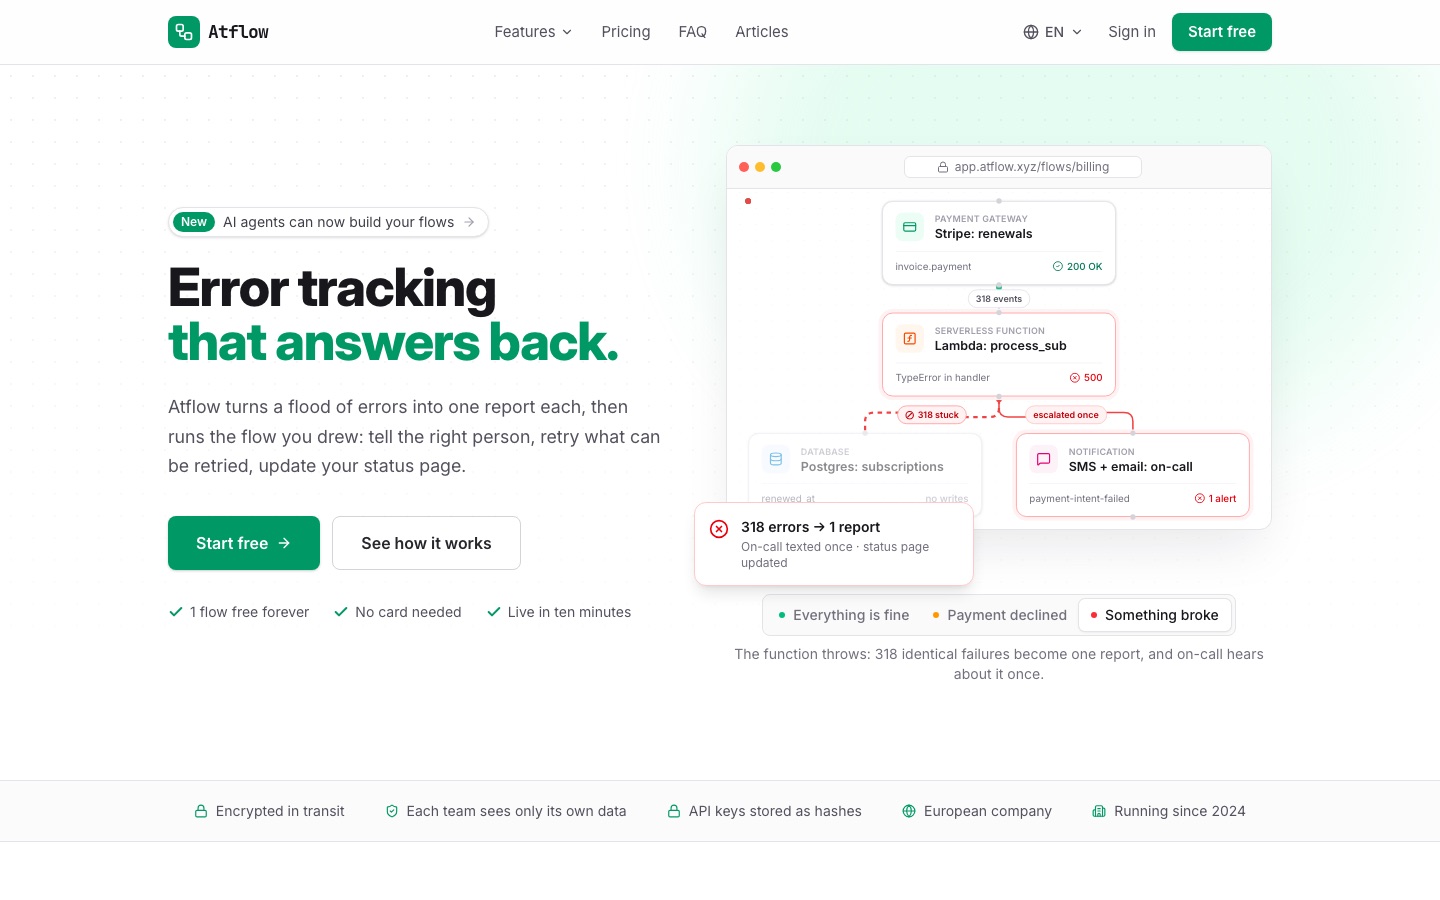
Un suivi d’erreurs qui agit : Atflow transforme un flot d’erreurs en un rapport par erreur, puis exécute le flux que vous avez dessiné : prévient la bonne personne, relance ce qui peut l’être, met à jour la page de statut.

Start

Pouvez-vous prouver ce que contient votre produit ?

Dites-nous comment vous construisez et publiez aujourd’hui. Un ingénieur senior vous répond avec un périmètre et un prix honnêtes.

Let’s manage Voir la sécurité IoT