WNC LogoWNC
ServicesSolutionsEntrepriseAcadémieLabsContact
Ouvrir Kanban

We No Code. We Architect.

Démarrer un projet daniel@we-nocode.com
WNC LogoWNC

Partenaire IA & automatisation. Conçu avec soin aux États-Unis, en Pologne, en Estonie, au Brésil et en Ukraine.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
100 % à distance, partout dans le monde

Solutions

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portails

  • Portail client
  • Portail investisseurs
  • Portail partenaires

Entreprise

  • À propos
  • Notre équipe
  • Études de cas
  • Témoignages
  • Investissement
  • Blog
  • Actualités
  • Carrières
  • Implantations
  • Contact

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Initiatives

  • Startup Program
  • Academy
  • Olymp Hill

Services

Tous les services
IA
  • Systèmes d’IA agentique
  • Agents IA & copilotes
  • Serveurs MCP
  • Pipelines RAG
  • Agents vocaux IA
  • Logiciels natifs IA
  • Automatisation des flux de travail
  • LLMOps et evals
  • Fine-tuning et modèles
  • IA documentaire
  • Vision par ordinateur
Développement
  • Développement web
  • Développement mobile
  • Développement SaaS et MVP
  • Design UI/UX et produit
  • Intégrations et APIs
  • Développement e-commerce
  • Modernisation legacy
  • QA et tests automatisés
  • No-code et low-code
  • Développement desktop
Embarqué & IoT
  • Solutions IoT
  • Firmware embarqué
  • Linux embarqué & SoC
  • Edge AI & TinyML
  • Sans fil & connectivité
  • Prototypage matériel
  • Plateforme & cloud IoT
  • Gestion de flotte & OTA
  • IoT industriel (IIoT)
  • Sécurité IoT
Cloud & données
  • Ingénierie des données
  • Infrastructure cloud pour l’IA
  • Développement serveur
  • DevOps et plateformes
  • Migration et FinOps
  • BI et tableaux de bord
  • Analytique de performance
  • Support et SRE
Sécurité
  • Pentest
  • Red teaming IA
  • Conformité
  • Authentification
  • Sécurité du cloud
  • Développement sécurisé
  • Chaîne logicielle
  • Audits de sécurité
  • Surveillance sécurité
  • Zero trust
  • Vie privée et RGPD
Conseil
  • Conseil & accompagnement
  • CTO as a service
  • Stratégie et gouvernance IA
  • Due diligence technique
  • Équipe dédiée
  • Formation IA pour les entreprises
R&D / innovation
  • Preuve de concept & faisabilité
  • Prototypage rapide
  • Recherche en IA appliquée
  • Veille & choix technologiques

© 2026 WNC. Tous droits réservés.

🇺🇦Soutenez l’Ukraine

We No Code

Tous les services

Développement Embedded Linux & SoC

Un produit que vous pouvez livrer aujourd’hui et garder à jour pendant des années.

D’une carte nue à une flotte que vous pouvez mettre à jour pendant des années

Quand un produit a besoin de plus qu’un microcontrôleur (caméras, écrans, réseau, conteneurs), le plus dur, c’est le Linux en dessous, et le maintenir sécurisé et à jour une fois livré. Nous construisons cette couche : le bootloader, le noyau et le device tree, une image Yocto ou Buildroot reproductible, et le système de mise à jour qui garde toute une flotte à jour pendant des années.
Gérons ensemble Ouvrir Kanban
Carte Linux embarqué dans une baie

01 / Ce que vous obtenez

Livré une fois, à jour pendant des années.

01

Votre carte, pleinement opérationnelle

U-Boot, noyau et device tree pour votre carte porteuse, chaque périphérique mis en service et documenté.

02

Du matériel sur mesure que le noyau comprend

Pilotes pour silicium et périphériques sur mesure, écrits selon les standards mainline.

03

Un build que vous pouvez reproduire et auditer

Distributions en couches, figées et reproductibles, avec SBOM et une trajectoire de mise à niveau claire.

04

Mettez à jour toute la flotte sans déplacer un technicien

Mises à jour A/B avec RAUC ou Mender, images signées, rollback et déploiements progressifs.

02 / Stack

La technologie avec laquelle nous construisons.

Standard du secteur, ennuyeux dans le bon sens : des outils d’avenir, que le prochain ingénieur connaîtra aussi.

Plateformes

  • NXP i.MX 6 / 8

    Processeurs applicatifs de qualité industrielle à longue disponibilité

  • NVIDIA Jetson

    Modules accélérés par GPU pour la vision et l’IA en périphérie

  • Raspberry Pi CM4 / CM5

    Prototypage rapide qui peut être livré sur une carte porteuse

  • TI AM62x & Rockchip RK3588

    SoC ARM performants et économiques

Systèmes de build et démarrage

  • Yocto / OpenEmbedded

    Distributions en couches et reproductibles avec SBOM

  • Buildroot

    Images minimales pour produits contraints

  • U-Boot

    Bring-up du bootloader, verified boot et récupération

  • Linux kernel

    Device trees, pilotes de plateforme et patchs compatibles mainline

Mises à jour et runtime

  • RAUC / Mender

    Mises à jour OTA A/B avec rollback

  • systemd

    Supervision des services, watchdogs et réglage du temps de démarrage

  • Podman / containers

    Charges applicatives isolées sur l’appareil

  • dm-verity & TPM

    Rootfs à intégrité vérifiée et clés protégées par le matériel

03 / Approche

Comment nous construisons des choses qui durent.

01

Bring-up de cartes, fait correctement

Du premier prompt UART à un device tree entièrement décrit, chaque périphérique vérifié.

02

Sécurisé par défaut

Verified boot, mises à jour signées, rootfs en lecture seule et services à privilège minimal dès la première image.

03

Images reproductibles

Chaque version est reconstruite à partir de couches figées en CI, avec un SBOM pour la conformité et les audits.

04

Conçu pour le terrain

Systèmes de fichiers résistants aux coupures de courant, watchdogs et mises à jour A/B, car les appareils ne sont pas accessibles à la main.

04 / Standards

Les bonnes pratiques que nous ne négligeons pas.

Nous respectons les standards du secteur et des méthodes éprouvées sur chaque projet : c’est ce qui fait tenir le devis.

  • Travail noyau mainline-first pour que les pilotes survivent aux mises à niveau
  • Overlays de device tree pour les variantes matérielles
  • Système de fichiers racine en lecture seule avec une partition de données séparée
  • Schéma de partitions A/B avec rollback automatique
  • Images signées et chaîne de démarrage vérifiée de bout en bout
  • Surveillance des CVE, SBOM et période de support de sécurité annoncée (Cyber Resilience Act de l’UE)
  • Images Yocto ou Buildroot reproductibles depuis la CI, avec budget de démarrage par version
  • CI en ferme de cartes : chaque image démarre sur du matériel réel

05 / Infrastructure

Où ça tourne, et comment ça reste en ligne.

  • CI en ferme de cartes qui démarre chaque image sur du matériel
  • Pipeline de mise à jour A/B signé avec rollback
  • Génération de SBOM et surveillance des CVE
  • Observabilité de la flotte d’appareils et diagnostics à distance

Bonnes questions

Ce que l’on nous demande

Des réponses franches aux questions posées avant de démarrer.

Avec des images Yocto ou Buildroot reproductibles, une veille CVE, un SBOM par version, des mises à jour A/B avec retour arrière et une période de support de sécurité annoncée, comme l’attend le Cyber Resilience Act de l’UE.

Réalisations liées

Là où nous l’avons déjà fait

Nos projets et produits qui ont mobilisé ce service.

Hirske Dzherelo
IoT · Industrie

Hirske Dzherelo

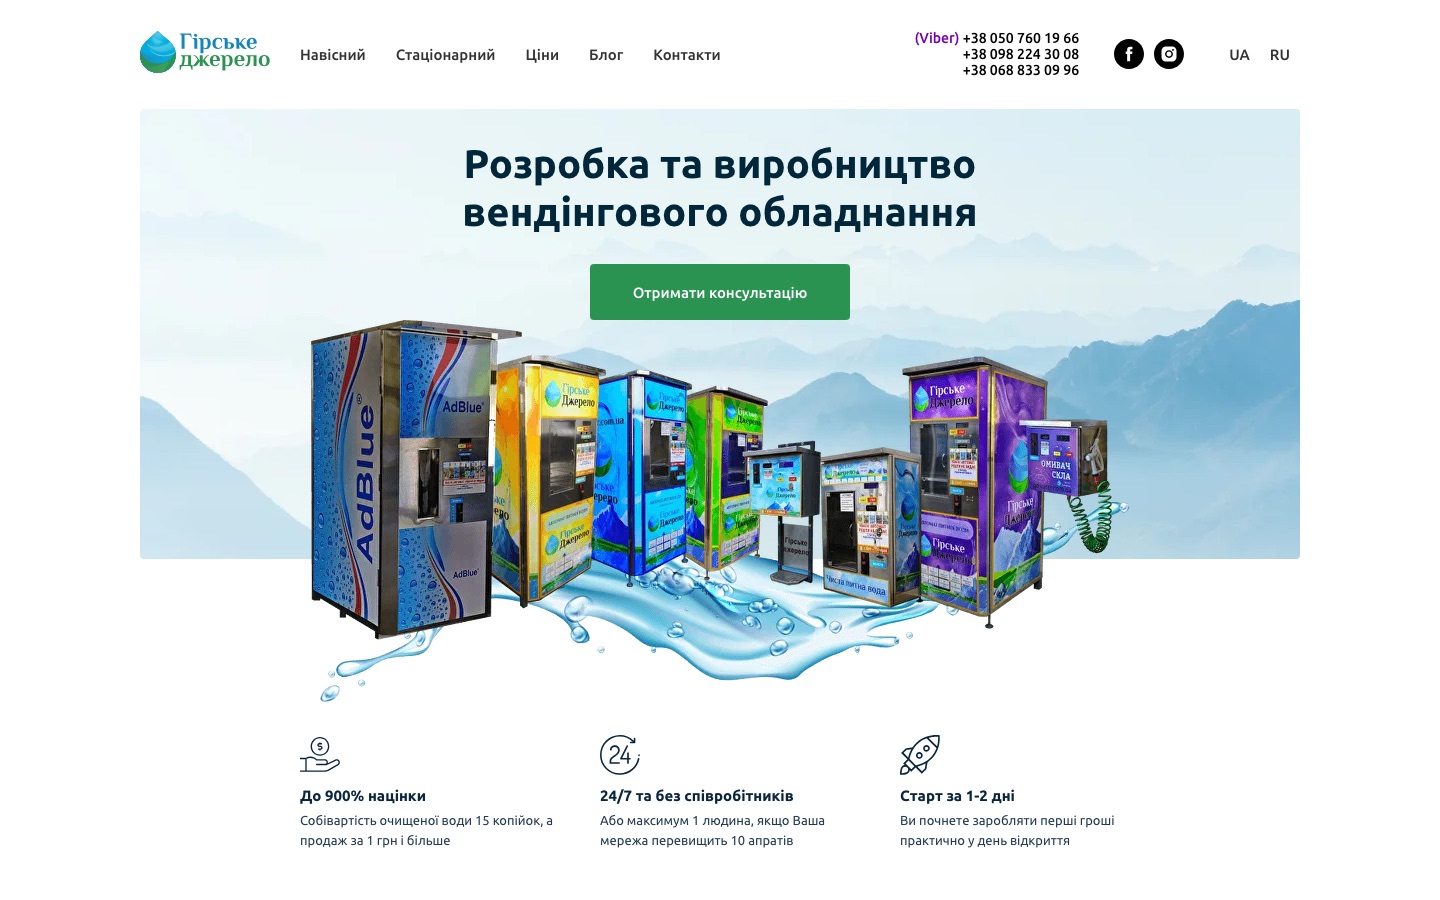
IoT pour une usine qui fabrique des distributeurs d’eau potable : chaque machine remonte ses données au serveur toutes les 3 à 5 secondes et se pilote à distance depuis un espace web et un bot Telegram.

Start

Besoin de Linux sur votre matériel ?

Dites-nous quel SoC et ce que le produit doit faire. Un ingénieur embarqué vous répond avec un périmètre et un prix honnêtes.

Let’s manage ou découvrez l’IA en périphérie sur les appareils