WNC LogoWNC
ServicesSolutionsEntrepriseAcadémieLabsContact
Ouvrir Kanban

We No Code. We Architect.

Démarrer un projet daniel@we-nocode.com
WNC LogoWNC

Partenaire IA & automatisation. Conçu avec soin aux États-Unis, en Pologne, en Estonie, au Brésil et en Ukraine.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
100 % à distance, partout dans le monde

Solutions

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portails

  • Portail client
  • Portail investisseurs
  • Portail partenaires

Entreprise

  • À propos
  • Notre équipe
  • Études de cas
  • Témoignages
  • Investissement
  • Blog
  • Actualités
  • Carrières
  • Implantations
  • Contact

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Initiatives

  • Startup Program
  • Academy
  • Olymp Hill

Services

Tous les services
IA
  • Systèmes d’IA agentique
  • Agents IA & copilotes
  • Serveurs MCP
  • Pipelines RAG
  • Agents vocaux IA
  • Logiciels natifs IA
  • Automatisation des flux de travail
  • LLMOps et evals
  • Fine-tuning et modèles
  • IA documentaire
  • Vision par ordinateur
Développement
  • Développement web
  • Développement mobile
  • Développement SaaS et MVP
  • Design UI/UX et produit
  • Intégrations et APIs
  • Développement e-commerce
  • Modernisation legacy
  • QA et tests automatisés
  • No-code et low-code
  • Développement desktop
Embarqué & IoT
  • Solutions IoT
  • Firmware embarqué
  • Linux embarqué & SoC
  • Edge AI & TinyML
  • Sans fil & connectivité
  • Prototypage matériel
  • Plateforme & cloud IoT
  • Gestion de flotte & OTA
  • IoT industriel (IIoT)
  • Sécurité IoT
Cloud & données
  • Ingénierie des données
  • Infrastructure cloud pour l’IA
  • Développement serveur
  • DevOps et plateformes
  • Migration et FinOps
  • BI et tableaux de bord
  • Analytique de performance
  • Support et SRE
Sécurité
  • Pentest
  • Red teaming IA
  • Conformité
  • Authentification
  • Sécurité du cloud
  • Développement sécurisé
  • Chaîne logicielle
  • Audits de sécurité
  • Surveillance sécurité
  • Zero trust
  • Vie privée et RGPD
Conseil
  • Conseil & accompagnement
  • CTO as a service
  • Stratégie et gouvernance IA
  • Due diligence technique
  • Équipe dédiée
  • Formation IA pour les entreprises
R&D / innovation
  • Preuve de concept & faisabilité
  • Prototypage rapide
  • Recherche en IA appliquée
  • Veille & choix technologiques

© 2026 WNC. Tous droits réservés.

🇺🇦Soutenez l’Ukraine

We No Code

Tous les services

Sécurité IoT

Livrez des appareils impossibles à cloner, détourner ou rappeler.

La sécurité des produits connectés : du démarrage sécurisé jusqu’à l’audit.

Un produit connecté n’est jamais plus sûr que son appareil le plus faible sur le terrain. Nous sécurisons toute la chaîne (démarrage sécurisé et racine de confiance matérielle, identité par appareil, transport chiffré et mises à jour signées) pour que vos appareils et leurs données ne puissent être clonés, détournés ni rappelés en silence, et pour que le produit passe l’audit au lieu de faire la une.
Gérons ensemble Ouvrir Kanban
Un rendu abstrait d’un appareil matériel connecté et sécurisé

01 / Ce que ça vous apporte

Du silicium jusqu’à l’audit.

01

Un firmware qui ne tourne que s’il est le vôtre

Démarrage sécurisé et racine de confiance matérielle pour qu’un appareil lance votre firmware signé et rien d’autre : du code trafiqué ne s’exécute jamais.

02

Une identité que personne ne peut cloner

Chaque appareil porte son propre certificat issu de votre PKI, pour qu’une clé divulguée compromette une unité, pas toute la flotte.

03

Des données qui restent privées en transit

TLS et TLS mutuel sur chaque lien, pour que le trafic entre l’appareil et le cloud ne puisse être lu, usurpé ni rejoué.

04

Des mises à jour inviolables

Des mises à jour par les airs signées et vérifiées, pour qu’un canal de mise à jour détourné ne puisse jamais pousser le code d’un autre vers vos appareils.

02 / Stack

La technologie avec laquelle nous construisons.

Standard du secteur, ennuyeux dans le bon sens : des outils d’avenir, que le prochain ingénieur connaîtra aussi.

Confiance de l’appareil

  • Secure boot

    Firmware signé et vérifié au démarrage

  • TPM / secure element

    Clés conservées dans un TPM ou un élément sécurisé

  • PKI

    Certificats par appareil issus de votre propre PKI

  • mTLS

    TLS mutuel pour que les deux extrémités prouvent leur identité

Communication

  • TLS

    Transport chiffré pour chaque lien

  • Signed OTA

    Mises à jour de firmware signées de bout en bout

  • Certificate rotation

    Certificats renouvelés avant leur expiration

  • VPN

    Tunnels privés pour le backhaul de la flotte

Assurance

  • Penetration testing

    Attaques concrètes avant la livraison

  • Threat modelling

    Risques cartographiés tant que ce n’est encore qu’une conception

  • ETSI EN 303 645

    Bâti selon la base de référence IoT grand public

  • CRA compliance

    Prêt pour le règlement européen sur la cyberrésilience

03 / Approche

Comment nous construisons des choses qui durent.

01

Une confiance ancrée dans le matériel

Démarrage sécurisé et racine de confiance matérielle font qu’un appareil n’exécute que le firmware que vous avez signé : du code trafiqué ou substitué ne démarre jamais.

02

Une identité par appareil

Chaque unité reçoit son propre certificat issu de votre PKI, pour qu’une clé volée vous coûte un appareil, pas la flotte.

03

Des mises à jour fiables

Des OTA signées et vérifiées, pour qu’une voie de mise à jour compromise ne puisse pas transformer vos appareils en botnet d’un autre.

04

Prouvé, pas supposé

Tests d’intrusion, modélisation des menaces et cartographie de conformité, pour que la sécurité soit quelque chose que vous pouvez montrer à un auditeur plutôt que seulement l’affirmer.

04 / Standards

Les bonnes pratiques que nous ne négligeons pas.

Nous respectons les standards du secteur et des méthodes éprouvées sur chaque projet : c’est ce qui fait tenir le devis.

  • Vérifier le firmware au démarrage depuis une racine de confiance matérielle
  • Stocker les clés de l’appareil dans un TPM ou un élément sécurisé, jamais dans la flash
  • Donner à chaque appareil son propre certificat et le révoquer proprement
  • Chiffrer chaque lien en TLS, avec TLS mutuel là où les deux extrémités comptent
  • Signer les mises à jour OTA et les vérifier avant leur installation
  • Renouveler les certificats automatiquement, avant leur expiration
  • Modélisez les menaces de l’appareil, du cloud et des applis, fonctions IA comprises
  • Alignez le produit sur le Cyber Resilience Act, ETSI EN 303 645 et NIST IoT : SBOM, gestion des vulnérabilités, période de support annoncée

05 / Infrastructure

Où ça tourne, et comment ça reste en ligne.

  • Démarrage sécurisé et stockage des clés dans un TPM ou un élément sécurisé
  • PKI par appareil avec émission et révocation propres
  • Transport TLS / mTLS et OTA signées et vérifiées
  • Tests d’intrusion et cartographie de conformité ETSI, NIST et CRA

Bonnes questions

Ce que l’on nous demande

Des réponses franches aux questions posées avant de démarrer.

Oui. WNC aligne les produits connectés sur le Cyber Resilience Act : firmware sécurisé dès la conception, un SBOM par version, un processus de gestion des vulnérabilités avec signalement dans les délais, des mises à jour OTA signées et une période de support de sécurité annoncée.

Réalisations liées

Là où nous l’avons déjà fait

Nos projets et produits qui ont mobilisé ce service.

Hirske Dzherelo
IoT · Industrie

Hirske Dzherelo

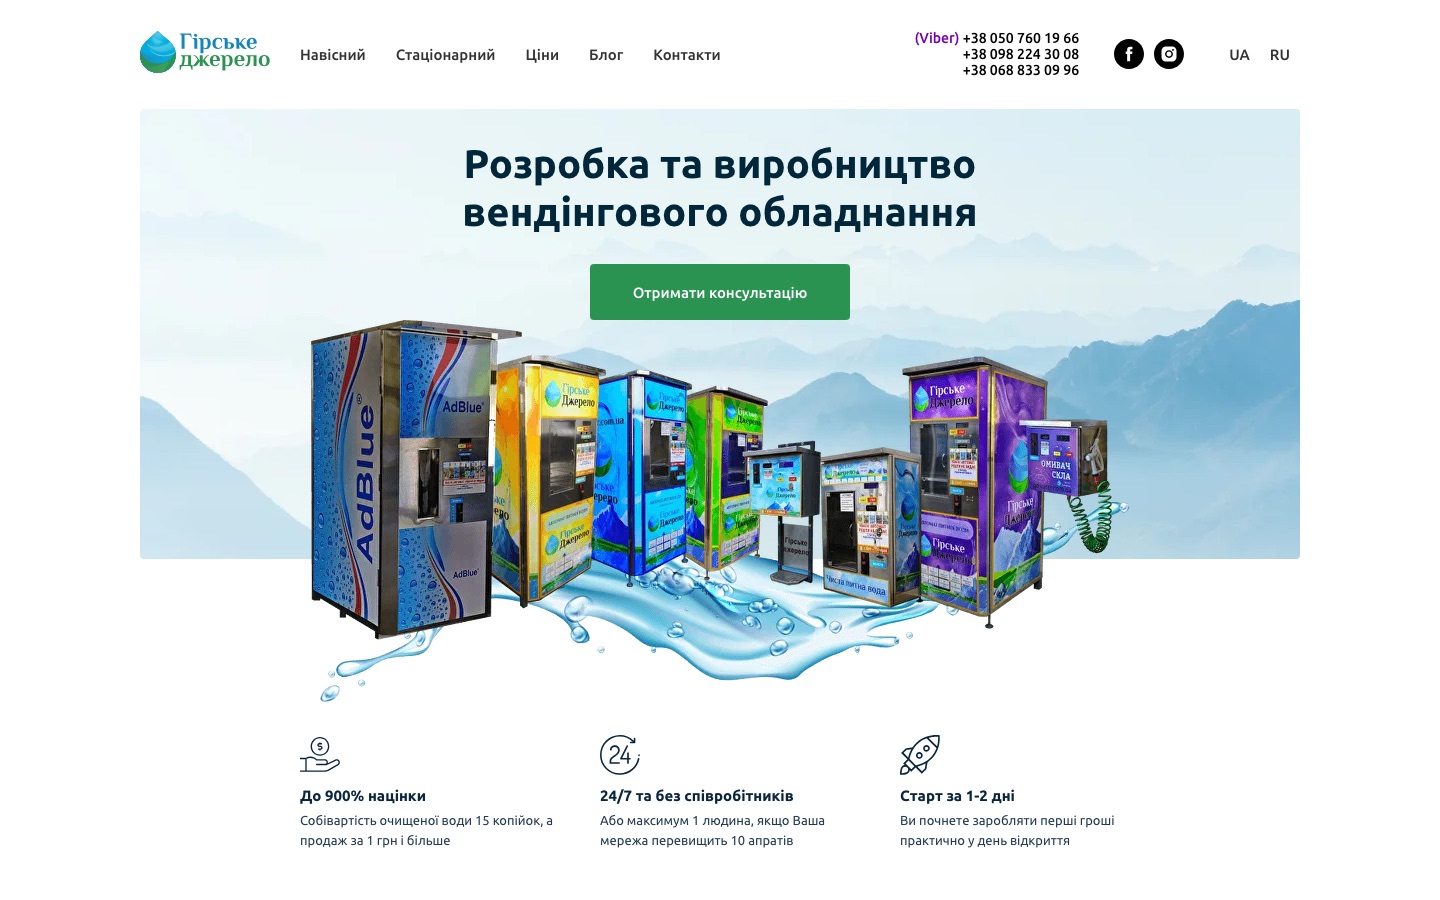
IoT pour une usine qui fabrique des distributeurs d’eau potable : chaque machine remonte ses données au serveur toutes les 3 à 5 secondes et se pilote à distance depuis un espace web et un bot Telegram.

IoT · TélécomsPlateforme d’intelligence de services IoT pour opérateurs mobiles
IoT · Télécoms

Plateforme d’intelligence de services IoT pour opérateurs mobiles

De la connectivité à l’intelligence : une plateforme posée au-dessus des systèmes existants de l’opérateur, qui transforme des données éparses sur les SIM, appareils, trafic et services en visibilité, confiance et action pour les clients entreprises.

Start

Prêt à sécuriser vos appareils avant que quelqu’un d’autre ne le fasse ?

Parlez-nous de votre produit et de ce qui vous inquiète. C’est un ingénieur sécurité senior qui répond, pas un commercial.

Let’s manage Plateforme IoT et cloud