WNC LogoWNC
LeistungenLösungenUnternehmenAcademyLabsKontakt
Kanban öffnen

We No Code. We Architect.

Projekt starten daniel@we-nocode.com
WNC LogoWNC

Partner für KI & Automatisierung. Mit Sorgfalt entwickelt in den USA, Polen, Estland, Brasilien & der Ukraine.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, weltweit

Lösungen

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portale

  • Kundenportal
  • Investorenportal
  • Partnerportal

Unternehmen

  • Über uns
  • Unser Team
  • Fallstudien
  • Referenzen
  • Investment
  • Blog
  • News
  • Karriere
  • Standorte
  • Kontakt

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Initiativen

  • Startup Program
  • Academy
  • Olymp Hill

Leistungen

Alle Leistungen
KI
  • Agentische KI-Systeme
  • KI-Agenten & Copilots
  • MCP-Server
  • RAG-Pipelines
  • Voice-KI-Agenten
  • KI-native Software
  • Workflow-Automatisierung
  • LLMOps & Evals
  • Fine-Tuning & Modelle
  • Dokumenten-KI
  • Computer Vision
Entwicklung
  • Web-Entwicklung
  • Mobile Entwicklung
  • SaaS- und MVP-Entwicklung
  • UI/UX- und Produktdesign
  • Integrationen & APIs
  • E-Commerce-Entwicklung
  • Legacy-Modernisierung
  • QA & Testautomatisierung
  • No-Code & Low-Code
  • Desktop-Entwicklung
Embedded & IoT
  • IoT-Lösungen
  • Embedded-Firmware
  • Embedded Linux & SoC
  • Edge AI & TinyML
  • Funk & Konnektivität
  • Hardware-Prototyping
  • IoT-Plattform & Cloud
  • Flotten- & OTA-Verwaltung
  • Industrielles IoT (IIoT)
  • IoT-Sicherheit
Cloud & Daten
  • Data Engineering
  • KI-Cloud-Infrastruktur
  • Server-Entwicklung
  • DevOps & Plattformen
  • Migration & FinOps
  • BI & Dashboards
  • Performance-Analytik
  • Support & SRE
Sicherheit
  • Pentests
  • KI-Red-Teaming
  • Compliance
  • Authentifizierung
  • Cloud-Sicherheit
  • Sichere Entwicklung
  • Supply-Chain-Sicherheit
  • Sicherheits-Audits
  • Security-Monitoring
  • Zero Trust
  • Datenschutz & DSGVO
Beratung
  • Beratung & Consulting
  • CTO-as-a-Service
  • KI-Strategie & Governance
  • Tech Due Diligence
  • Dedicated Team
  • KI-Schulungen für Unternehmen
F&E / Innovation
  • Proof of Concept & Machbarkeit
  • Rapid Prototyping
  • Angewandte KI-Forschung
  • Technologie-Scouting

© 2026 WNC. Alle Rechte vorbehalten.

🇺🇦Steht an der Seite der Ukraine

We No Code

Alle Leistungen

Embedded-Linux- & SoC-Entwicklung

Ein Produkt, das Sie heute ausliefern und jahrelang aktuell halten können.

Von der nackten Platine bis zur Flotte, die Sie über Jahre aktualisieren können

Wenn ein Produkt mehr braucht als einen Mikrocontroller – Kameras, Displays, Netzwerk, Container –, ist der schwierige Teil das Linux darunter und es nach der Auslieferung sicher und aktuell zu halten. Wir bauen diese Schicht: den Bootloader, den Kernel und den Device Tree, ein reproduzierbares Yocto- oder Buildroot-Image sowie das Update-System, das eine ganze Flotte über Jahre aktuell hält.
Legen wir los Kanban öffnen
Embedded-Linux-Board in einem Rack

01 / Was Sie bekommen

Einmal ausgeliefert, jahrelang aktuell.

01

Ihre Platine, voll zum Leben erweckt

U-Boot, Kernel und Device Tree für Ihre Trägerplatine, jede Peripherie in Betrieb genommen und dokumentiert.

02

Maßgeschneiderte Hardware, die der Kernel versteht

Treiber für kundenspezifische Silizium- und Peripheriekomponenten, nach Mainline-Standards geschrieben.

03

Ein Build, den Sie reproduzieren und prüfen können

Geschichtete, gepinnte, reproduzierbare Distributionen mit SBOMs und einem klaren Upgrade-Pfad.

04

Die ganze Flotte aktualisieren, ohne einen Techniker rauszuschicken

A/B-Updates mit RAUC oder Mender, signierte Images, Rollback und gestaffelte Rollouts.

02 / Stack

Die Technologie, mit der wir bauen.

Branchenstandard, langweilig im besten Sinne: Werkzeuge mit Zukunft, die auch der nächste Entwickler kennt.

Plattformen

  • NXP i.MX 6 / 8

    Industrietaugliche Applikationsprozessoren mit langer Verfügbarkeit

  • NVIDIA Jetson

    GPU-beschleunigte Module für Vision und Edge AI

  • Raspberry Pi CM4 / CM5

    Schnelles Prototyping, das auf einer Trägerplatine ausgeliefert werden kann

  • TI AM62x & Rockchip RK3588

    Kosteneffiziente und leistungsstarke ARM-SoCs

Build-Systeme & Boot

  • Yocto / OpenEmbedded

    Geschichtete, reproduzierbare Distributionen mit SBOMs

  • Buildroot

    Minimale Images für ressourcenbeschränkte Produkte

  • U-Boot

    Bootloader-Bring-up, Verified Boot und Recovery

  • Linux kernel

    Device Trees, Plattformtreiber und mainline-freundliche Patches

Updates & Laufzeit

  • RAUC / Mender

    A/B-Over-the-Air-Updates mit Rollback

  • systemd

    Diensteüberwachung, Watchdogs und Boot-Zeit-Tuning

  • Podman / containers

    Isolierte Anwendungs-Workloads auf dem Gerät

  • dm-verity & TPM

    Integritätsgeprüftes Rootfs und hardwaregestützte Schlüssel

03 / Vorgehen

Wie wir Dinge bauen, die bleiben.

01

Board-Bring-up, richtig gemacht

Vom ersten UART-Prompt bis zu einem vollständig beschriebenen Device Tree, jede Peripherie verifiziert.

02

Standardmäßig sicher

Verified Boot, signierte Updates, Read-only-Rootfs und Dienste mit minimalen Rechten ab dem ersten Image.

03

Reproduzierbare Images

Jedes Release wird aus gepinnten Layern in der CI neu gebaut, mit einem SBOM für Compliance und Audits.

04

Für den Feldeinsatz gebaut

Stromausfallsichere Dateisysteme, Watchdogs und A/B-Updates, denn Geräte sind nicht von Hand erreichbar.

04 / Standards

Best Practices, die wir nicht auslassen.

Wir halten uns bei jedem Projekt an Branchenstandards und bewährte Methoden – sie sorgen dafür, dass der Kostenvoranschlag hält.

  • Mainline-first-Kernelarbeit, damit Treiber Upgrades überstehen
  • Device-Tree-Overlays für Hardware-Varianten
  • Read-only-Root-Dateisystem mit separater Datenpartition
  • A/B-Partitionsschema mit automatischem Rollback
  • Signierte Images und durchgängig verifizierte Boot-Kette
  • CVE-Monitoring, SBOMs und ein zugesagter Sicherheitssupport-Zeitraum (EU Cyber Resilience Act)
  • Reproduzierbare Yocto- oder Buildroot-Images aus der CI, mit Boot-Zeit-Budget pro Release
  • Board-Farm-CI: Jedes Image bootet auf echter Hardware

05 / Infrastruktur

Wo es läuft und wie es am Laufen bleibt.

  • Board-Farm-CI, die jedes Image auf Hardware bootet
  • Signierte A/B-Update-Pipeline mit Rollback
  • SBOM-Erstellung und CVE-Überwachung
  • Beobachtbarkeit der Geräteflotte und Fernwartung

Gute Fragen

Was Kunden uns fragen

Klare Antworten auf das, was Kunden vor dem Start wissen wollen.

Mit reproduzierbaren Yocto- oder Buildroot-Images, CVE-Monitoring, einer SBOM je Release, A/B-Updates mit Rollback und einem zugesagten Security-Support-Zeitraum, wie es der EU Cyber Resilience Act erwartet.

Verwandte Arbeiten

Wo wir das schon gemacht haben

Projekte und eigene Produkte, in denen dieser Service steckt.

Hirske Dzherelo
IoT · Fertigung

Hirske Dzherelo

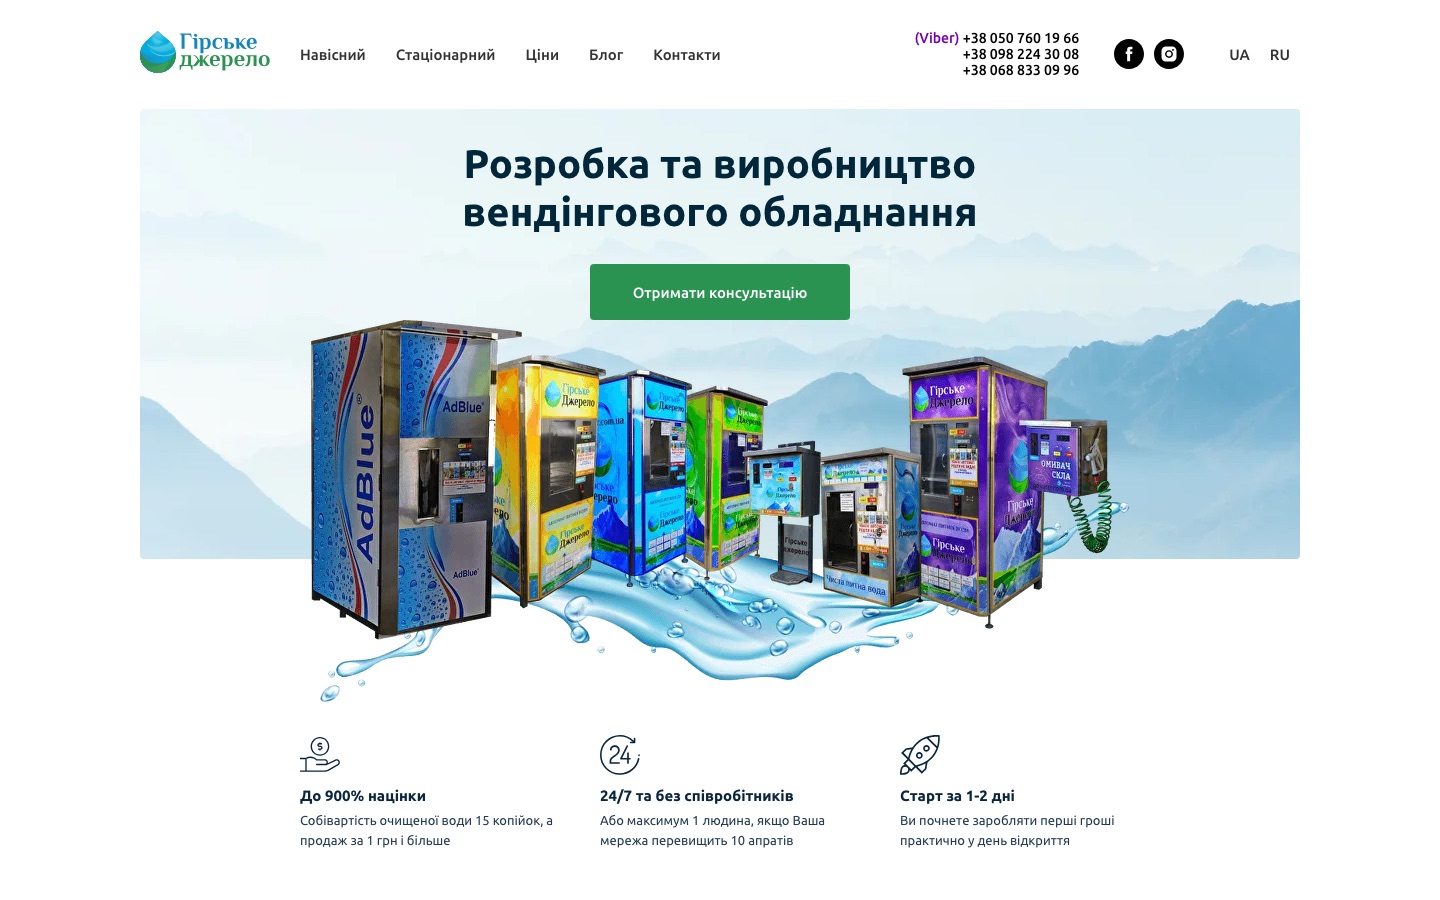
IoT für eine Fabrik, die Trinkwasserautomaten baut: Jeder Automat meldet sich alle 3–5 Sekunden beim Server und wird aus einem Web-Kabinett und einem Telegram-Bot aus der Ferne überwacht und eingestellt.

Start

Brauchen Sie Linux auf Ihrer Hardware?

Nennen Sie uns den SoC und was das Produkt leisten muss. Ein Embedded-Ingenieur antwortet mit einem ehrlichen Umfang und Preis.

Let’s manage oder Edge AI auf Geräten ansehen