WNC LogoWNC
UsługiRozwiązaniaFirmaAcademyLabsKontakt
Otwórzcie Kanban

We No Code. We Architect.

Rozpocznijcie projekt daniel@we-nocode.com
WNC LogoWNC

Partner w zakresie AI i automatyzacji. Tworzone z troską w USA, Polsce, Estonii, Brazylii i Ukrainie.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, na całym świecie

Rozwiązania

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portale

  • Portal klienta
  • Portal inwestora
  • Portal partnera

Firma

  • O nas
  • Nasz zespół
  • Case studies
  • Opinie
  • Inwestycje
  • Blog
  • Wiadomości
  • Kariera
  • Lokalizacje
  • Kontakt

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Inicjatywy

  • Startup Program
  • Academy
  • Olymp Hill

Usługi

Wszystkie usługi
AI
  • Agentowe systemy AI
  • Agenci AI i copiloty
  • Serwery MCP
  • Potoki RAG
  • Głosowi agenci AI
  • Oprogramowanie zorientowane na AI
  • Automatyzacja procesów
  • LLMOps i evale
  • Fine-tuning i modele
  • AI dla dokumentów
  • Widzenie komputerowe
Rozwój oprogramowania
  • Rozwój webowy
  • Rozwój mobilny
  • Tworzenie SaaS i MVP
  • Projektowanie UI/UX
  • Integracje i API
  • Tworzenie e-commerce
  • Modernizacja systemów legacy
  • QA i automatyzacja testów
  • No-code i low-code
  • Rozwój desktopowy
Systemy wbudowane i IoT
  • Rozwiązania IoT
  • Firmware dla systemów wbudowanych
  • Wbudowany Linux i SoC
  • Edge AI i TinyML
  • Technologie bezprzewodowe i łączność
  • Prototypowanie sprzętu
  • Platforma IoT i chmura
  • Zarządzanie flotą i aktualizacje OTA
  • Przemysłowy IoT (IIoT)
  • Bezpieczeństwo IoT
Chmura i dane
  • Inżynieria danych
  • Chmurowa infrastruktura AI
  • Rozwój serwerowy
  • DevOps i platformy
  • Migracja i FinOps
  • BI i dashboardy
  • Analityka wydajności
  • Wsparcie i SRE
Bezpieczeństwo
  • Pentesty
  • Red teaming AI
  • Zgodność
  • Uwierzytelnianie
  • Bezpieczeństwo chmury
  • Bezpieczny SDLC
  • Łańcuch dostaw
  • Audyty bezpieczeństwa
  • Monitoring bezpieczeństwa
  • Zero trust
  • Prywatność i RODO
Doradztwo
  • Konsulting i usługi doradcze
  • CTO-as-a-service
  • Strategia i ład AI
  • Due diligence
  • Dedykowany zespół
  • Szkolenia AI dla firm
R&D / innowacje
  • Proof of concept i wykonalność
  • Szybkie prototypowanie
  • Stosowane badania AI
  • Rozpoznanie i poszukiwanie technologii

© 2026 WNC. Wszelkie prawa zastrzeżone.

🇺🇦Solidarni z Ukrainą

We No Code

Wszystkie usługi

Monitoring bezpieczeństwa

Wiedzieć w ciągu godzin, a nie tygodni.

Logowanie, wykrywanie i procedury reagowania – budujemy my, obsługuje wasz zespół lub SOC.

Gdy coś pójdzie nie tak, pytania są zawsze te same: co się stało, od kiedy, czego to dotknęło i kogo trzeba powiadomić do kiedy. NIS2, DORA i Cyber Resilience Act liczą to ostatnie w godzinach. Dbamy o to, byście mogli odpowiedzieć: ślady audytowe, które przetrwają atakującego, logi trafiające do SIEM, reguły wykrywania dla ataków, które was dotyczą, i procedury, które zespół już przećwiczył.
Zarządzajmy Otwórzcie Kanban
Data centre with monitoring of security events and logs

01 / Co to rozwiązuje

Od milczących systemów do jasnego śladu incydentu.

01

Wiarygodne ślady audytowe

Kto, co, kiedy i skąd zrobił: w aplikacjach, chmurze i agentach AI, przechowywane tam, gdzie atakujący tego nie usunie.

02

Integracja z SIEM

Logi znormalizowane i wysyłane do waszego SIEM, z retencją zgodną z waszymi obowiązkami.

03

Wykrywanie dopasowane do was

Reguły dla ataków istotnych dla waszych systemów – przejęcie konta, wyciek danych, prompt injection – dostrojone, by ograniczyć szum.

04

Przećwiczone procedury

Procedury krok po kroku, szablony zgłoszeń i ćwiczenie symulacyjne, by pierwszy prawdziwy incydent nie był pierwszą próbą.

02 / Stos

Technologie, na których budujemy.

Standardy branżowe, nudne w dobrym sensie: narzędzia z przyszłością, które będzie znał także następny inżynier.

SIEM i analityka

  • Microsoft Sentinel

    Chmurowy SIEM w Azure

  • Elastic Security / Wazuh

    Otwarty SIEM do samodzielnego hostowania

  • Splunk / Datadog

    Analityka logów i monitoring bezpieczeństwa

Zbieranie danych

  • OpenTelemetry

    Logi, ślady i metryki niezależne od dostawcy

  • CloudTrail / Azure Monitor / Cloud Logging

    Logi audytowe warstwy zarządzania chmurą

  • Vector / Fluent Bit

    Przesyłanie logów i maskowanie danych

Wykrywanie

  • Sigma rules

    Przenośne reguły wykrywania

  • Falco

    Wykrywanie w czasie działania kontenerów

  • GuardDuty / Defender / SCC

    Natywne wykrywanie zagrożeń w chmurze

Reagowanie

  • Runbooks & playbooks

    Procedury incydentowe krok po kroku

  • PagerDuty / Opsgenie

    Alerty dyżurne i eskalacja

  • Reporting templates

    Szkice zgłoszeń NIS2, DORA i CRA

03 / Podejście

Jak tworzymy to, co służy długo.

01

My budujemy, wy obsługujecie

Monitoring skonfigurowany i opisany dla waszego zespołu lub dostawcy SOC, bez uzależnienia od nas.

02

Sygnał zamiast szumu

Mniej, ale lepszych alertów, każdy z procedurą, by ludzie wciąż reagowali.

03

Pod terminy zgłoszeń

Dane i szablony potrzebne do wczesnego ostrzeżenia w ciągu godzin są gotowe, zanim będą potrzebne.

04

Z myślą o AI

Wywołania modeli i narzędzi przez agentów AI są logowane i obserwowane jak każda uprzywilejowana aktywność.

04 / Standardy

Najlepsze praktyki, których nie zaniedbujemy.

Trzymamy się standardów branżowych i sprawdzonych metod w każdym projekcie – to właśnie dzięki nim wycena pozostaje realistyczna.

  • Logi audytowe w osobnym miejscu z jednokrotnym zapisem
  • Zsynchronizowane zegary i spójne znaczniki czasu
  • Dane osobowe i sekrety maskowane, zanim logi opuszczą system
  • Retencja dopasowana do obowiązków prawnych i umownych
  • Każdy alert ma właściciela i procedurę
  • Ćwiczenia symulacyjne co najmniej raz w roku
  • Wcześniej uzgodnione kontakty do organów, klientów i ubezpieczycieli
  • Analizy po incydencie, które coś zmieniają

05 / Infrastruktura

Gdzie to działa i jak pozostaje dostępne.

  • Ocena luk w logowaniu i wykrywaniu
  • Potok logów do SIEM z retencją i maskowaniem
  • Reguły wykrywania i kierowanie alertów
  • Procedury, szablony zgłoszeń i ćwiczenie symulacyjne

Dobre pytania

O co nas pytają

Konkretne odpowiedzi na pytania klientów przed startem.

Nie. WNC buduje i konfiguruje monitoring – logowanie, integrację z SIEM, reguły wykrywania, alerty i runbooki – i przekazuje go waszemu zespołowi lub dostawcy SOC, z którym współpracujecie. Możemy zostać przy dostrajaniu i wsparciu przy incydentach w godzinach pracy.

Powiązane realizacje

Gdzie już to robiliśmy

Nasze projekty i produkty, w których była ta usługa.

Atflow
Nasz produkt

Atflow

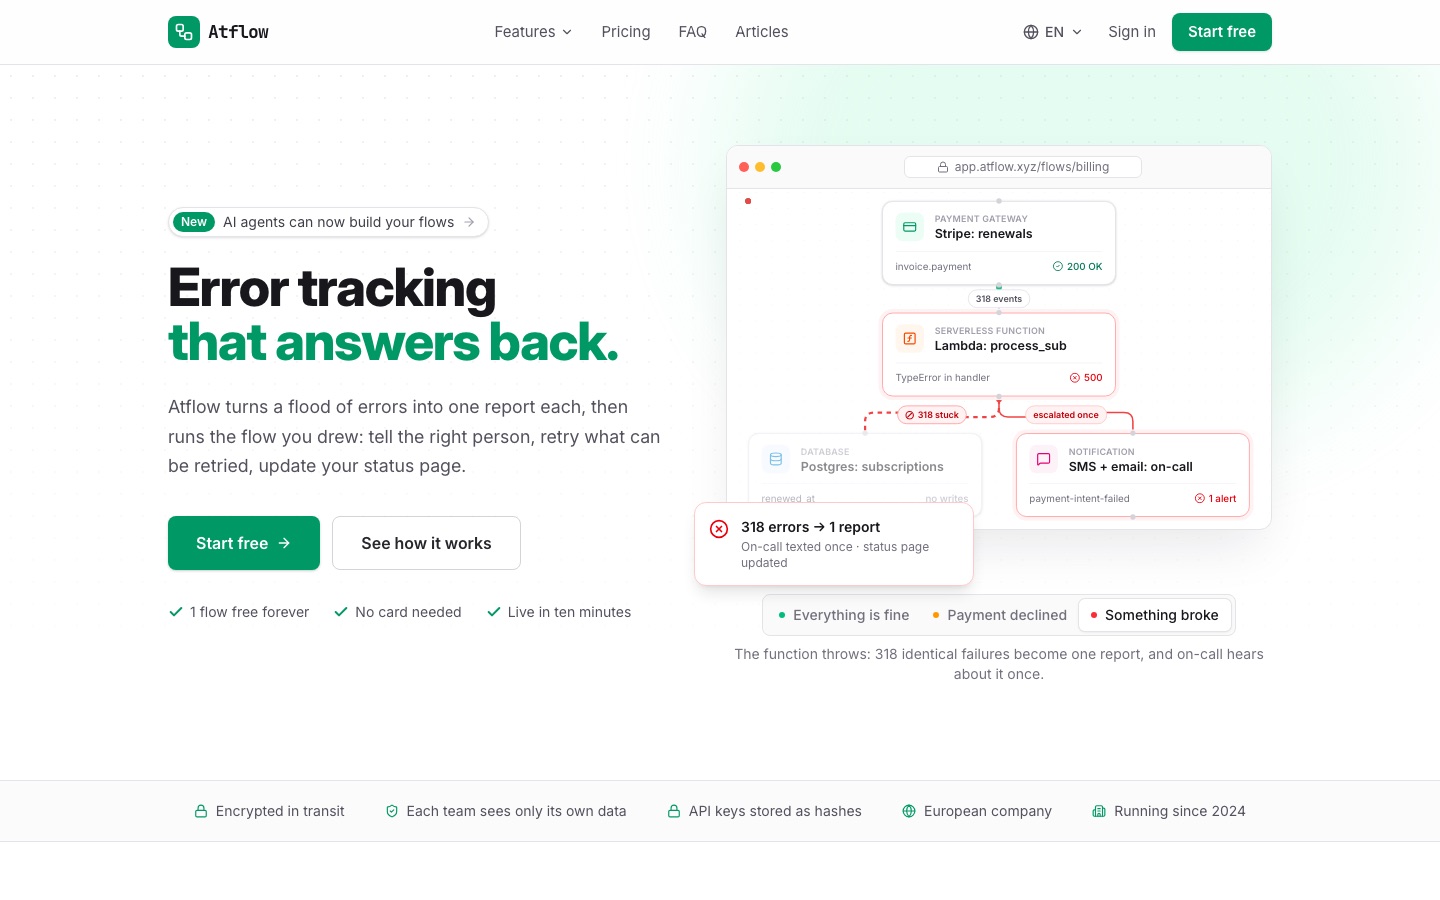
Śledzenie błędów, które działa: Atflow zamienia zalew błędów w jeden raport na każdy, a potem uruchamia narysowany przez was przepływ: powiadamia właściwą osobę, ponawia, co się da, aktualizuje stronę statusu.

Alt Auth
Nasz produkt

Alt Auth

Gotowe logowanie dla waszej aplikacji: rejestracja, logowanie i zarządzanie użytkownikami z waszym logo, kolorami i domeną – bezpieczne domyślnie, więc zespół nie musi budować uwierzytelniania.

Start

Czy dowiedzielibyście się do jutra rana?

Napiszcie, co utrzymujecie i co dziś logujecie. Senior inżynier odpowie z uczciwym zakresem i ceną.

Let’s manage Zobaczcie przygotowanie do zgodności