WNC LogoWNC
UsługiRozwiązaniaFirmaAcademyLabsKontakt
Otwórzcie Kanban

We No Code. We Architect.

Rozpocznijcie projekt daniel@we-nocode.com
WNC LogoWNC

Partner w zakresie AI i automatyzacji. Tworzone z troską w USA, Polsce, Estonii, Brazylii i Ukrainie.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, na całym świecie

Rozwiązania

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portale

  • Portal klienta
  • Portal inwestora
  • Portal partnera

Firma

  • O nas
  • Nasz zespół
  • Case studies
  • Opinie
  • Inwestycje
  • Blog
  • Wiadomości
  • Kariera
  • Lokalizacje
  • Kontakt

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Inicjatywy

  • Startup Program
  • Academy
  • Olymp Hill

Usługi

Wszystkie usługi
AI
  • Agentowe systemy AI
  • Agenci AI i copiloty
  • Serwery MCP
  • Potoki RAG
  • Głosowi agenci AI
  • Oprogramowanie zorientowane na AI
  • Automatyzacja procesów
  • LLMOps i evale
  • Fine-tuning i modele
  • AI dla dokumentów
  • Widzenie komputerowe
Rozwój oprogramowania
  • Rozwój webowy
  • Rozwój mobilny
  • Tworzenie SaaS i MVP
  • Projektowanie UI/UX
  • Integracje i API
  • Tworzenie e-commerce
  • Modernizacja systemów legacy
  • QA i automatyzacja testów
  • No-code i low-code
  • Rozwój desktopowy
Systemy wbudowane i IoT
  • Rozwiązania IoT
  • Firmware dla systemów wbudowanych
  • Wbudowany Linux i SoC
  • Edge AI i TinyML
  • Technologie bezprzewodowe i łączność
  • Prototypowanie sprzętu
  • Platforma IoT i chmura
  • Zarządzanie flotą i aktualizacje OTA
  • Przemysłowy IoT (IIoT)
  • Bezpieczeństwo IoT
Chmura i dane
  • Inżynieria danych
  • Chmurowa infrastruktura AI
  • Rozwój serwerowy
  • DevOps i platformy
  • Migracja i FinOps
  • BI i dashboardy
  • Analityka wydajności
  • Wsparcie i SRE
Bezpieczeństwo
  • Pentesty
  • Red teaming AI
  • Zgodność
  • Uwierzytelnianie
  • Bezpieczeństwo chmury
  • Bezpieczny SDLC
  • Łańcuch dostaw
  • Audyty bezpieczeństwa
  • Monitoring bezpieczeństwa
  • Zero trust
  • Prywatność i RODO
Doradztwo
  • Konsulting i usługi doradcze
  • CTO-as-a-service
  • Strategia i ład AI
  • Due diligence
  • Dedykowany zespół
  • Szkolenia AI dla firm
R&D / innowacje
  • Proof of concept i wykonalność
  • Szybkie prototypowanie
  • Stosowane badania AI
  • Rozpoznanie i poszukiwanie technologii

© 2026 WNC. Wszelkie prawa zastrzeżone.

🇺🇦Solidarni z Ukrainą

We No Code

Wszystkie usługi

Tworzenie na Embedded Linux i SoC

Produkt, który możecie wypuścić dziś i utrzymać aktualnym latami.

Od gołej płytki po flotę urządzeń, którą można aktualizować latami

Gdy produkt potrzebuje więcej niż mikrokontroler – kamery, wyświetlacze, sieć, kontenery – najtrudniejszy jest Linux pod spodem i to, jak utrzymać go zabezpieczonym i aktualnym po premierze. Budujemy tę warstwę: bootloader, jądro i drzewo urządzeń, odtwarzalny obraz na Yocto lub Buildroot oraz system aktualizacji, który utrzymuje całą flotę aktualną latami.
Zarządzajmy Otwórzcie Kanban
Płytka z Embedded Linux w szafie rackowej

01 / Co otrzymujecie

Wypuszczane raz, pozostaje aktualne latami.

01

Wasza płytka, w pełni ożywiona

U-Boot, jądro i drzewo urządzeń dla waszej płytki nośnej, każdy peryferyjny podzespół uruchomiony i udokumentowany.

02

Niestandardowy sprzęt, który jądro rozumie

Sterowniki dla niestandardowego krzemu i peryferiów, napisane zgodnie ze standardami mainline.

03

Kompilacja, którą można odtworzyć i zweryfikować

Wielowarstwowe, zafiksowane, odtwarzalne dystrybucje z SBOM i zrozumiałą ścieżką aktualizacji.

04

Zaktualizujcie całą flotę bez wyjazdu technika

Aktualizacje A/B z RAUC lub Mender, podpisane obrazy, wycofywanie i etapowe wdrożenia.

02 / Stos

Technologie, na których budujemy.

Standardy branżowe, nudne w dobrym sensie: narzędzia z przyszłością, które będzie znał także następny inżynier.

Platformy

  • NXP i.MX 6 / 8

    Przemysłowe procesory aplikacyjne o długiej dostępności

  • NVIDIA Jetson

    Moduły z akceleracją GPU dla wizji i Edge AI

  • Raspberry Pi CM4 / CM5

    Szybkie prototypowanie, które można wypuścić na płytce nośnej

  • TI AM62x & Rockchip RK3588

    Ekonomiczne i wydajne SoC ARM

Systemy kompilacji i startu

  • Yocto / OpenEmbedded

    Wielowarstwowe, odtwarzalne dystrybucje z SBOM

  • Buildroot

    Minimalne obrazy dla produktów o ograniczonych zasobach

  • U-Boot

    Uruchomienie bootloadera, weryfikowany start i odzyskiwanie

  • Linux kernel

    Drzewa urządzeń, sterowniki platformowe i patche przyjazne mainline

Aktualizacje i środowisko uruchomieniowe

  • RAUC / Mender

    Aktualizacje A/B przez sieć z możliwością wycofania

  • systemd

    Nadzór nad usługami, watchdogi i strojenie czasu startu

  • Podman / containers

    Izolowane obciążenia aplikacyjne na urządzeniu

  • dm-verity & TPM

    Rootfs z weryfikacją integralności i sprzętowo zabezpieczone klucze

03 / Podejście

Jak tworzymy to, co służy długo.

01

Uruchomienie płytki zrobione jak należy

Od pierwszego sygnału UART po w pełni opisane drzewo urządzeń, z każdym peryferium zweryfikowanym.

02

Zabezpieczone domyślnie

Weryfikowany start, podpisane aktualizacje, rootfs tylko do odczytu i usługi z minimalnymi uprawnieniami, od pierwszego obrazu.

03

Odtwarzalne obrazy

Każde wydanie przebudowane z zafiksowanych warstw w CI, z SBOM na potrzeby zgodności i audytów.

04

Stworzone do pracy w terenie

Odporne na utratę zasilania systemy plików, watchdogi i aktualizacje A/B, bo do urządzeń nie da się sięgnąć ręką.

04 / Standardy

Najlepsze praktyki, których nie zaniedbujemy.

Trzymamy się standardów branżowych i sprawdzonych metod w każdym projekcie – to właśnie dzięki nim wycena pozostaje realistyczna.

  • Podejście mainline-first w pracy z jądrem, aby sterowniki przetrwały aktualizacje
  • Nakładki drzewa urządzeń dla wariantów sprzętu
  • Główny system plików tylko do odczytu z osobną partycją danych
  • Schemat partycji A/B z automatycznym wycofywaniem
  • Podpisane obrazy i weryfikowany łańcuch startu od początku do końca
  • Monitorowanie CVE, SBOM i deklarowany okres wsparcia bezpieczeństwa (EU Cyber Resilience Act)
  • Powtarzalne obrazy Yocto lub Buildroot z CI, z budżetem czasu rozruchu na wydanie
  • CI na farmie płytek: każdy obraz startuje na prawdziwym sprzęcie

05 / Infrastruktura

Gdzie to działa i jak pozostaje dostępne.

  • CI na farmie płytek, które uruchamia każdy obraz na sprzęcie
  • Podpisany potok aktualizacji A/B z wycofywaniem
  • Generowanie SBOM i monitoring CVE
  • Obserwowalność floty urządzeń i zdalna diagnostyka

Dobre pytania

O co nas pytają

Konkretne odpowiedzi na pytania klientów przed startem.

Dzięki powtarzalnym obrazom Yocto lub Buildroot, monitorowaniu CVE, SBOM dla każdego wydania, aktualizacjom A/B z możliwością wycofania i zadeklarowanemu okresowi wsparcia bezpieczeństwa, czego oczekuje unijny Cyber Resilience Act.

Powiązane realizacje

Gdzie już to robiliśmy

Nasze projekty i produkty, w których była ta usługa.

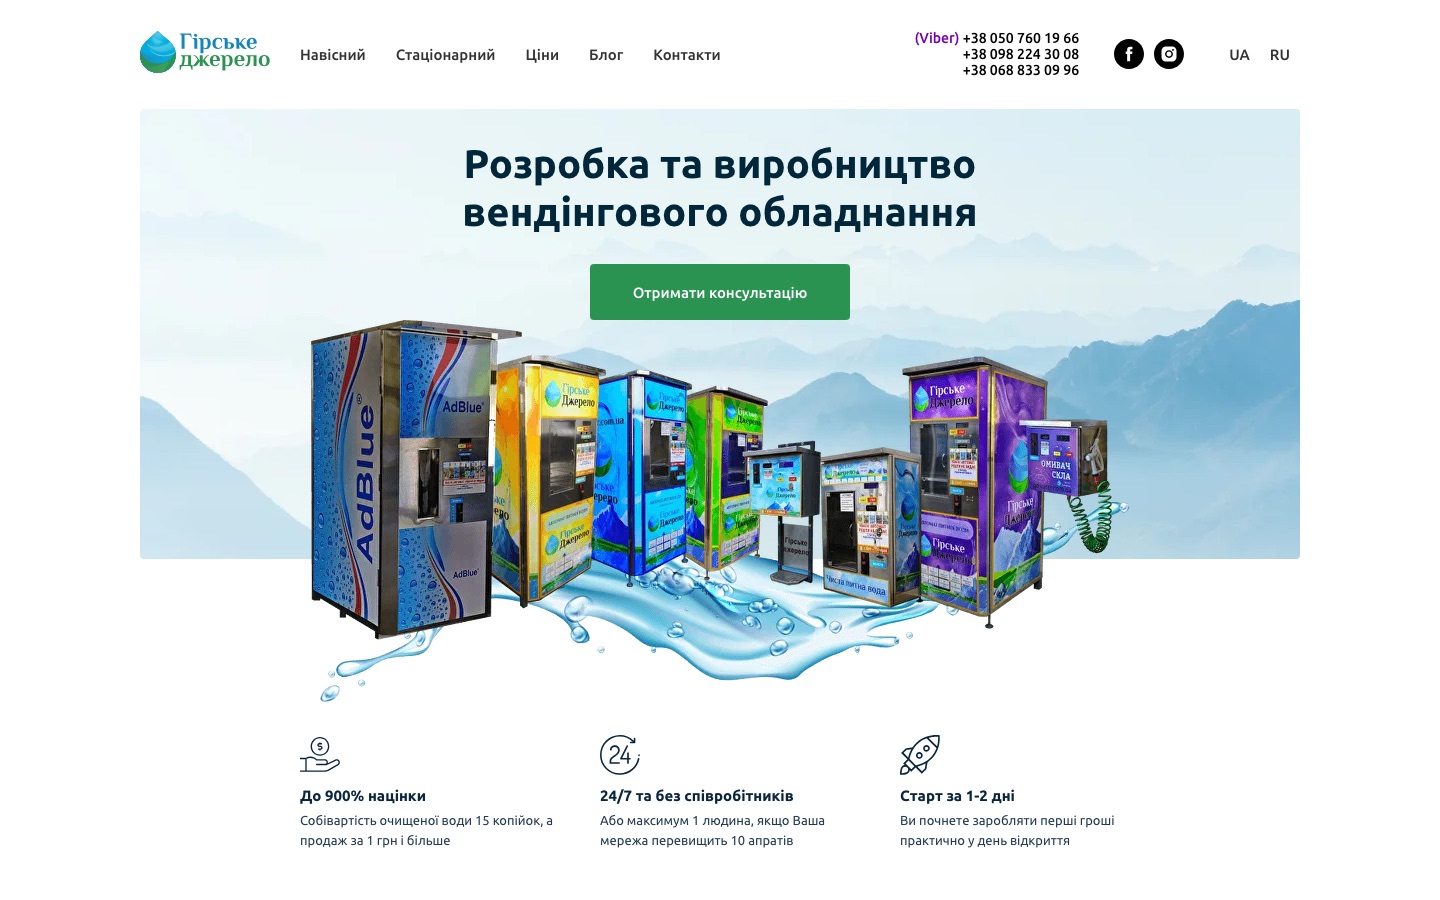
Hirske Dzherelo
IoT · Produkcja

Hirske Dzherelo

IoT dla fabryki produkującej automaty z wodą pitną: każdy automat raportuje do serwera co 3–5 sekund i jest monitorowany oraz konfigurowany zdalnie, z panelu webowego i bota w Telegramie.

Start

Potrzebujecie Linuksa na swoim sprzęcie?

Opowiedzcie nam o SoC i o tym, co produkt ma robić. Inżynier systemów wbudowanych odpowie uczciwym zakresem prac i ceną.

Let’s manage albo zobaczcie Edge AI na urządzeniach