WNC LogoWNC
UsługiRozwiązaniaFirmaAcademyLabsKontakt
Otwórzcie Kanban

We No Code. We Architect.

Rozpocznijcie projekt daniel@we-nocode.com
WNC LogoWNC

Partner w zakresie AI i automatyzacji. Tworzone z troską w USA, Polsce, Estonii, Brazylii i Ukrainie.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, na całym świecie

Rozwiązania

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portale

  • Portal klienta
  • Portal inwestora
  • Portal partnera

Firma

  • O nas
  • Nasz zespół
  • Case studies
  • Opinie
  • Inwestycje
  • Blog
  • Wiadomości
  • Kariera
  • Lokalizacje
  • Kontakt

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Inicjatywy

  • Startup Program
  • Academy
  • Olymp Hill

Usługi

Wszystkie usługi
AI
  • Agentowe systemy AI
  • Agenci AI i copiloty
  • Serwery MCP
  • Potoki RAG
  • Głosowi agenci AI
  • Oprogramowanie zorientowane na AI
  • Automatyzacja procesów
  • LLMOps i evale
  • Fine-tuning i modele
  • AI dla dokumentów
  • Widzenie komputerowe
Rozwój oprogramowania
  • Rozwój webowy
  • Rozwój mobilny
  • Tworzenie SaaS i MVP
  • Projektowanie UI/UX
  • Integracje i API
  • Tworzenie e-commerce
  • Modernizacja systemów legacy
  • QA i automatyzacja testów
  • No-code i low-code
  • Rozwój desktopowy
Systemy wbudowane i IoT
  • Rozwiązania IoT
  • Firmware dla systemów wbudowanych
  • Wbudowany Linux i SoC
  • Edge AI i TinyML
  • Technologie bezprzewodowe i łączność
  • Prototypowanie sprzętu
  • Platforma IoT i chmura
  • Zarządzanie flotą i aktualizacje OTA
  • Przemysłowy IoT (IIoT)
  • Bezpieczeństwo IoT
Chmura i dane
  • Inżynieria danych
  • Chmurowa infrastruktura AI
  • Rozwój serwerowy
  • DevOps i platformy
  • Migracja i FinOps
  • BI i dashboardy
  • Analityka wydajności
  • Wsparcie i SRE
Bezpieczeństwo
  • Pentesty
  • Red teaming AI
  • Zgodność
  • Uwierzytelnianie
  • Bezpieczeństwo chmury
  • Bezpieczny SDLC
  • Łańcuch dostaw
  • Audyty bezpieczeństwa
  • Monitoring bezpieczeństwa
  • Zero trust
  • Prywatność i RODO
Doradztwo
  • Konsulting i usługi doradcze
  • CTO-as-a-service
  • Strategia i ład AI
  • Due diligence
  • Dedykowany zespół
  • Szkolenia AI dla firm
R&D / innowacje
  • Proof of concept i wykonalność
  • Szybkie prototypowanie
  • Stosowane badania AI
  • Rozpoznanie i poszukiwanie technologii

© 2026 WNC. Wszelkie prawa zastrzeżone.

🇺🇦Solidarni z Ukrainą

We No Code

Wszystkie usługi

Bezpieczne wytwarzanie

Bezpieczeństwo wbudowane, a nie doklejone.

Modelowanie zagrożeń, kontrole bezpieczeństwa w CI i zasady dla kodowania z AI, bez spowalniania wydań.

Naprawa podatności w pull requeście to minuty; naprawa po włamaniu kosztuje znacznie więcej. Wbudowujemy bezpieczeństwo w to, jak wasz zespół już pracuje: modelowanie zagrożeń dla ryzykownych funkcji, wymagania bezpieczeństwa w zgłoszeniach, niewielki zestaw dobrze dostrojonych kontroli w CI, zasady dla asystentów AI do kodu i security championów, którzy dbają o to na co dzień. Efekt: mniej podatności na produkcji i dowody dla Cyber Resilience Act i NIS2 przy okazji.
Zarządzajmy Otwórzcie Kanban
Secure software development: an engineering workspace

01 / Co wdrażamy

Bezpieczeństwo na każdym etapie wydania.

01

Bezpieczne od projektu

Modelowanie zagrożeń dla ryzykownych funkcji i kryteria bezpieczeństwa wpisane do zgłoszenia.

02

Kontrole w potoku

Kontrole kodu (SAST), zależności (SCA), sekretów i działającej aplikacji (DAST), dostrojone, by pokazywać ważne rzeczy w pull requeście.

03

Zasady kodowania z AI

Zasady dla Claude Code, Copilota i Cursora: żadnych sekretów w promptach, dozwolone zależności, przeglądane zmiany.

04

Ludzie i nawyki

Security championi w każdym zespole i praktyczne szkolenia z błędów, które naprawdę są w waszym kodzie.

02 / Stos

Technologie, na których budujemy.

Standardy branżowe, nudne w dobrym sensie: narzędzia z przyszłością, które będzie znał także następny inżynier.

Kod

  • Semgrep

    Szybka, konfigurowalna analiza statyczna

  • CodeQL

    Głębokie semantyczne skanowanie kodu

  • gitleaks

    Wykrywanie sekretów w kodzie i historii

  • Pre-commit hooks

    Kontrole, zanim kod opuści laptopa

Zależności i kontenery

  • Trivy

    Skanowanie obrazów, zależności i IaC

  • OSV-Scanner

    Zapytania do otwartej bazy podatności

  • Renovate

    Automatyczne, przeglądane aktualizacje zależności

  • OpenSSF Scorecard

    Kondycja zależności open source

Działające aplikacje i infrastruktura

  • OWASP ZAP

    Dynamiczne testy działających aplikacji

  • Nuclei

    Sprawdzanie znanych ekspozycji

  • IaC scanning

    Błędy konfiguracji Terraform i Kubernetes

  • Branch protection & reviews

    Obowiązkowe przeglądy i chronione gałęzie

03 / Podejście

Jak tworzymy to, co służy długo.

01

Wcześniej znaczy taniej

Znaleziska trafiają do pull requesta i zgłoszenia, gdzie poprawka zajmuje minuty.

02

Mało szumu, dużo sygnału

Mały zestaw dostrojonych reguł jest lepszy niż ściana ostrzeżeń, które wszyscy ignorują.

03

Utwardzone ścieżki

Bezpieczne szablony, biblioteki i ustawienia domyślne – najprostsza droga jest też najbezpieczniejsza.

04

Mierzone

Otwarte znaleziska, czas naprawy i pokrycie widoczne dla zespołu i zarządu.

04 / Standardy

Najlepsze praktyki, których nie zaniedbujemy.

Trzymamy się standardów branżowych i sprawdzonych metod w każdym projekcie – to właśnie dzięki nim wycena pozostaje realistyczna.

  • Modele zagrożeń dla funkcji dotyczących pieniędzy, danych lub dostępu
  • Kryteria bezpieczeństwa w zgłoszeniach
  • Obowiązkowe przeglądy na chronionych gałęziach
  • Skanowanie sekretów przy każdym pushu
  • Przypięte zależności i przeglądane aktualizacje
  • Zasady projektu dla asystentów AI do kodu
  • Proces zgłaszania i obsługi podatności
  • Security champion w każdym zespole

05 / Infrastruktura

Gdzie to działa i jak pozostaje dostępne.

  • Repozytoria i CI w GitHub i GitLab
  • Kod webowy, mobilny i backendowy
  • Terraform, Kubernetes i obrazy kontenerów
  • Zespoły pracujące z asystentami AI

Dobre pytania

O co nas pytają

Konkretne odpowiedzi na pytania klientów przed startem.

To podejście, w którym bezpieczeństwo jest częścią projektowania, pisania, przeglądu i wydawania oprogramowania, a nie testem na końcu. W praktyce: modelowanie zagrożeń dla ryzykownych funkcji, wymagania bezpieczeństwa w zadaniach, automatyczne kontrole w CI, przeglądane zmiany i jasny proces obsługi podatności.

Powiązane realizacje

Gdzie już to robiliśmy

Nasze projekty i produkty, w których była ta usługa.

Alt Auth
Nasz produkt

Alt Auth

Gotowe logowanie dla waszej aplikacji: rejestracja, logowanie i zarządzanie użytkownikami z waszym logo, kolorami i domeną – bezpieczne domyślnie, więc zespół nie musi budować uwierzytelniania.

Atflow
Nasz produkt

Atflow

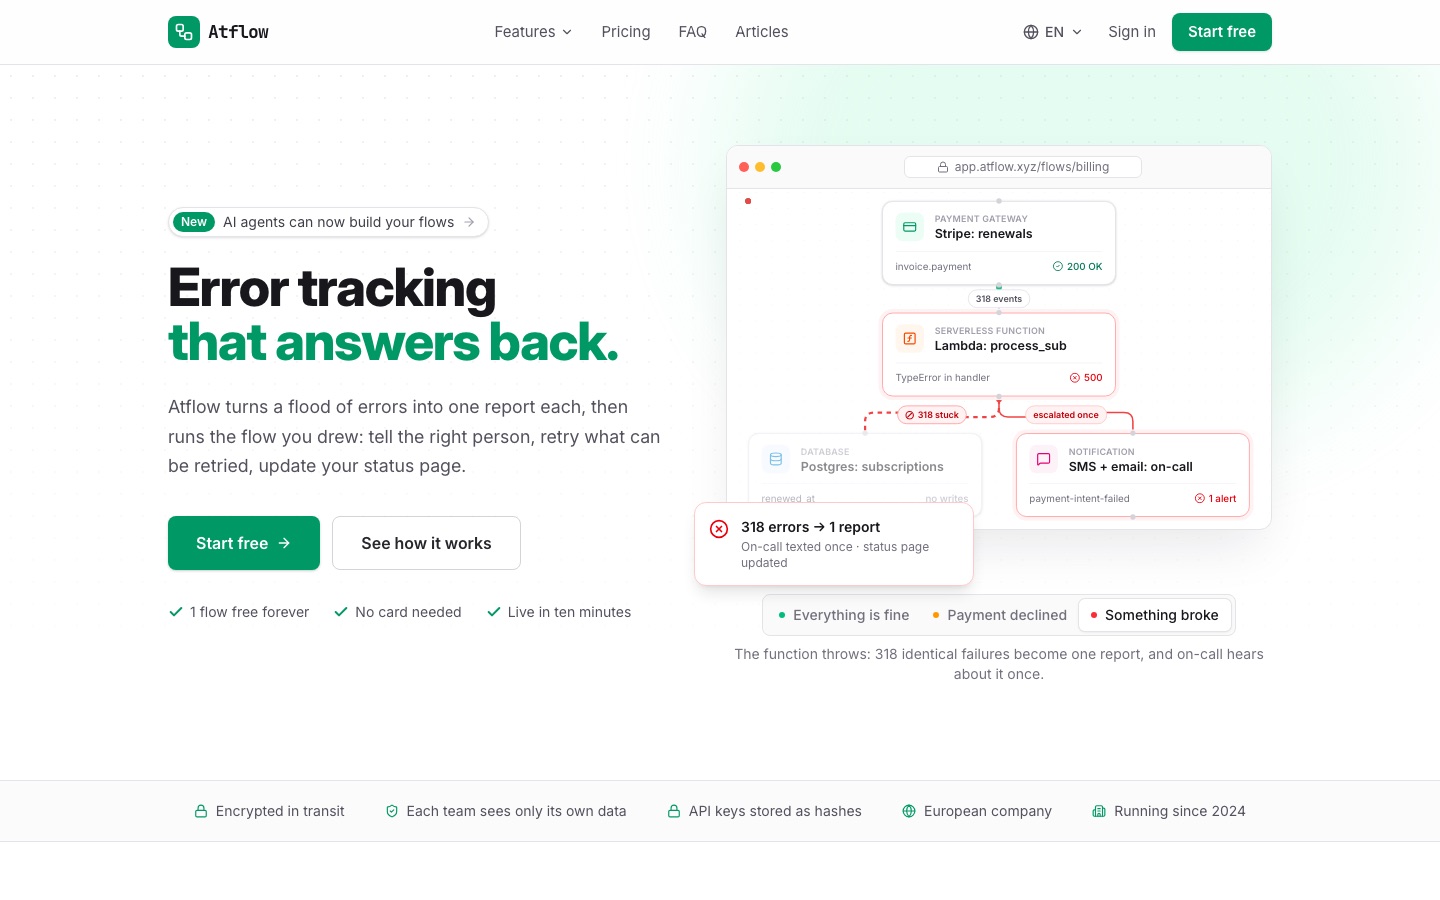
Śledzenie błędów, które działa: Atflow zamienia zalew błędów w jeden raport na każdy, a potem uruchamia narysowany przez was przepływ: powiadamia właściwą osobę, ponawia, co się da, aktualizuje stronę statusu.

Start

Bezpieczny kod domyślnie.

Napiszcie, jak wasz zespół dziś tworzy i wydaje oprogramowanie. Senior inżynier odpowie z uczciwym zakresem i ceną.

Let’s manage Zobaczcie bezpieczeństwo łańcucha dostaw