WNC LogoWNC
UsługiRozwiązaniaFirmaAcademyLabsKontakt
Otwórzcie Kanban

We No Code. We Architect.

Rozpocznijcie projekt daniel@we-nocode.com
WNC LogoWNC

Partner w zakresie AI i automatyzacji. Tworzone z troską w USA, Polsce, Estonii, Brazylii i Ukrainie.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, na całym świecie

Rozwiązania

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portale

  • Portal klienta
  • Portal inwestora
  • Portal partnera

Firma

  • O nas
  • Nasz zespół
  • Case studies
  • Opinie
  • Inwestycje
  • Blog
  • Wiadomości
  • Kariera
  • Lokalizacje
  • Kontakt

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Inicjatywy

  • Startup Program
  • Academy
  • Olymp Hill

Usługi

Wszystkie usługi
AI
  • Agentowe systemy AI
  • Agenci AI i copiloty
  • Serwery MCP
  • Potoki RAG
  • Głosowi agenci AI
  • Oprogramowanie zorientowane na AI
  • Automatyzacja procesów
  • LLMOps i evale
  • Fine-tuning i modele
  • AI dla dokumentów
  • Widzenie komputerowe
Rozwój oprogramowania
  • Rozwój webowy
  • Rozwój mobilny
  • Tworzenie SaaS i MVP
  • Projektowanie UI/UX
  • Integracje i API
  • Tworzenie e-commerce
  • Modernizacja systemów legacy
  • QA i automatyzacja testów
  • No-code i low-code
  • Rozwój desktopowy
Systemy wbudowane i IoT
  • Rozwiązania IoT
  • Firmware dla systemów wbudowanych
  • Wbudowany Linux i SoC
  • Edge AI i TinyML
  • Technologie bezprzewodowe i łączność
  • Prototypowanie sprzętu
  • Platforma IoT i chmura
  • Zarządzanie flotą i aktualizacje OTA
  • Przemysłowy IoT (IIoT)
  • Bezpieczeństwo IoT
Chmura i dane
  • Inżynieria danych
  • Chmurowa infrastruktura AI
  • Rozwój serwerowy
  • DevOps i platformy
  • Migracja i FinOps
  • BI i dashboardy
  • Analityka wydajności
  • Wsparcie i SRE
Bezpieczeństwo
  • Pentesty
  • Red teaming AI
  • Zgodność
  • Uwierzytelnianie
  • Bezpieczeństwo chmury
  • Bezpieczny SDLC
  • Łańcuch dostaw
  • Audyty bezpieczeństwa
  • Monitoring bezpieczeństwa
  • Zero trust
  • Prywatność i RODO
Doradztwo
  • Konsulting i usługi doradcze
  • CTO-as-a-service
  • Strategia i ład AI
  • Due diligence
  • Dedykowany zespół
  • Szkolenia AI dla firm
R&D / innowacje
  • Proof of concept i wykonalność
  • Szybkie prototypowanie
  • Stosowane badania AI
  • Rozpoznanie i poszukiwanie technologii

© 2026 WNC. Wszelkie prawa zastrzeżone.

🇺🇦Solidarni z Ukrainą

We No Code

Wszystkie usługi

Bezpieczeństwo IoT

Wypuszczajcie urządzenia, których nie da się sklonować, wykraść ani przejąć.

Bezpieczeństwo podłączonych produktów, od secure boot po audyt.

Podłączony produkt jest tak bezpieczny, jak jego najsłabsze urządzenie w terenie. Zabezpieczamy cały łańcuch – secure boot i sprzętowy korzeń zaufania, tożsamość każdego urządzenia, szyfrowany transport i podpisane aktualizacje – aby waszych urządzeń i ich danych nie dało się sklonować, wykraść ani po cichu przejąć, i aby produkt przechodził audyt, a nie stawał się nagłówkiem wiadomości.
Zarządzajmy Otwórzcie Kanban
Abstrakcyjny render zabezpieczonego, podłączonego urządzenia sprzętowego

01 / Co to wam daje

Od krzemu aż po audyt.

01

Firmware, który startuje tylko wtedy, gdy jest wasz

Secure boot i sprzętowy korzeń zaufania, by urządzenie uruchamiało wasz podpisany firmware i nic więcej – podrobiony kod nigdy nie dochodzi do startu.

02

Tożsamość, której nikt nie może sklonować

Każde urządzenie nosi własny certyfikat z waszego PKI, więc wyciek klucza kompromituje jedno urządzenie, a nie całą flotę.

03

Dane, które pozostają prywatne w drodze

TLS i mutual TLS na każdym kanale, więc ruchu między urządzeniem a chmurą nie da się odczytać, podmienić ani odtworzyć ponownie.

04

Aktualizacje, których nie da się podrobić

Podpisane, zweryfikowane aktualizacje OTA, więc przejęty kanał aktualizacji nigdy nie wyśle na wasze urządzenia cudzego kodu.

02 / Stos

Technologie, na których budujemy.

Standardy branżowe, nudne w dobrym sensie: narzędzia z przyszłością, które będzie znał także następny inżynier.

Zaufanie do urządzenia

  • Secure boot

    Firmware podpisany i zweryfikowany podczas rozruchu

  • TPM / secure element

    Klucze przechowywane w TPM lub secure element

  • PKI

    Certyfikaty każdego urządzenia z waszego własnego PKI

  • mTLS

    Mutual TLS, by obie strony potwierdzały tożsamość

Komunikacja

  • TLS

    Szyfrowany transport dla każdego kanału

  • Signed OTA

    Aktualizacje firmware podpisane od końca do końca

  • Certificate rotation

    Certyfikaty rotowane przed upływem terminu ważności

  • VPN

    Prywatne tunele do backhaulu floty

Zapewnienie bezpieczeństwa

  • Penetration testing

    Praktyczne ataki, zanim wypuścicie produkt

  • Threat modelling

    Ryzyka zarysowane, póki to jeszcze projekt

  • ETSI EN 303 645

    Zbudowane zgodnie z bazowym standardem konsumenckiego IoT

  • CRA compliance

    Gotowe na EU Cyber Resilience Act

03 / Podejście

Jak tworzymy to, co służy długo.

01

Zaufanie zakorzenione w sprzęcie

Secure boot i sprzętowy korzeń zaufania oznaczają, że urządzenie uruchamia wyłącznie podpisany przez was firmware – podrobiony czy podmieniony kod nigdy nie wystartuje.

02

Tożsamość dla każdego urządzenia

Każde urządzenie otrzymuje własny certyfikat z waszego PKI, więc wykradziony klucz kosztuje was jedno urządzenie, a nie flotę.

03

Aktualizacje, którym można zaufać

Podpisane, zweryfikowane OTA, więc skompromitowana ścieżka aktualizacji nie może zamienić waszych urządzeń w cudzy botnet.

04

Udowodnione, a nie założone

Testy penetracyjne, modelowanie zagrożeń i zestawienie z wymaganiami, więc bezpieczeństwo można pokazać audytorowi, a nie tylko zadeklarować.

04 / Standardy

Najlepsze praktyki, których nie zaniedbujemy.

Trzymamy się standardów branżowych i sprawdzonych metod w każdym projekcie – to właśnie dzięki nim wycena pozostaje realistyczna.

  • Weryfikujcie firmware podczas rozruchu ze sprzętowego korzenia zaufania
  • Przechowujcie klucze urządzenia w TPM lub secure element, nigdy we flashu
  • Nadajcie każdemu urządzeniu własny certyfikat i czysto go przejmujcie
  • Szyfrujcie każdy kanał z TLS – mutual TLS tam, gdzie liczą się obie strony
  • Podpisujcie aktualizacje OTA i weryfikujcie je przed instalacją
  • Rotujcie certyfikaty automatycznie, przed upływem terminu ważności
  • Modelujcie zagrożenia urządzenia, chmury i aplikacji – łącznie z funkcjami AI
  • Zgodność z EU Cyber Resilience Act, ETSI EN 303 645 i NIST IoT: SBOM, obsługa podatności, deklarowany okres wsparcia

05 / Infrastruktura

Gdzie to działa i jak pozostaje dostępne.

  • Secure boot i przechowywanie kluczy w TPM lub secure element
  • PKI dla każdego urządzenia z czystą wydawalnością i przejmowalnością
  • Transport TLS / mTLS i podpisane, zweryfikowane OTA
  • Testy penetracyjne i zestawienie z ETSI, NIST i CRA

Dobre pytania

O co nas pytają

Konkretne odpowiedzi na pytania klientów przed startem.

Tak. WNC dopasowuje produkty połączone do wymagań Cyber Resilience Act: firmware bezpieczne od etapu projektu, SBOM dla każdego wydania, proces obsługi podatności z terminowym zgłaszaniem, podpisane aktualizacje OTA i zadeklarowany okres wsparcia bezpieczeństwa.

Powiązane realizacje

Gdzie już to robiliśmy

Nasze projekty i produkty, w których była ta usługa.

Hirske Dzherelo
IoT · Produkcja

Hirske Dzherelo

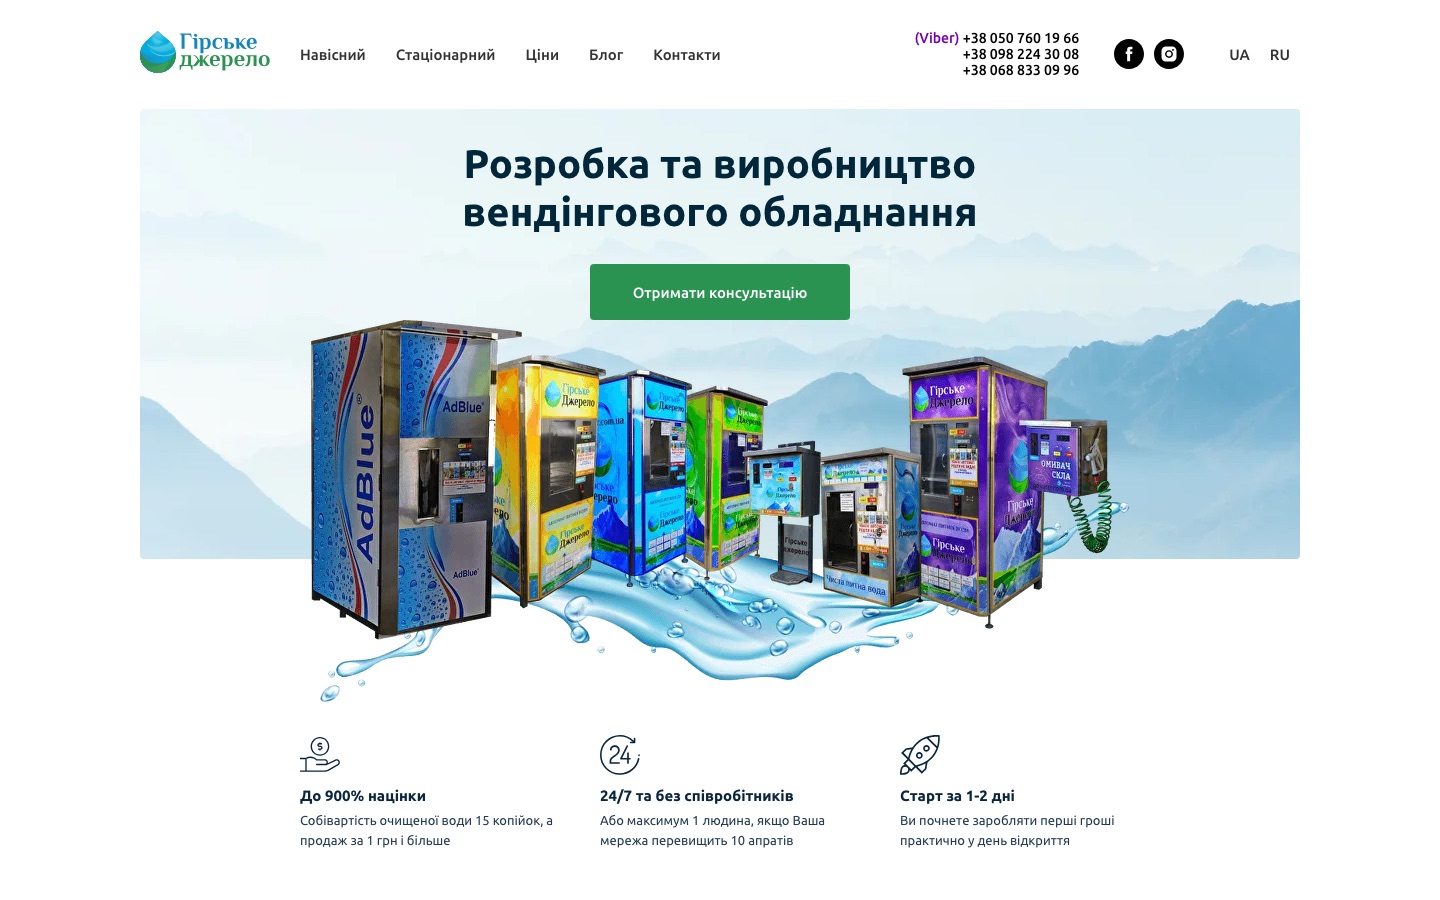
IoT dla fabryki produkującej automaty z wodą pitną: każdy automat raportuje do serwera co 3–5 sekund i jest monitorowany oraz konfigurowany zdalnie, z panelu webowego i bota w Telegramie.

IoT · TelekomunikacjaPlatforma analityki usług IoT dla operatorów komórkowych
IoT · Telekomunikacja

Platforma analityki usług IoT dla operatorów komórkowych

Od łączności do analityki: platforma działająca nad istniejącymi systemami operatora, która zamienia rozproszone dane o kartach SIM, urządzeniach, ruchu i usługach w widoczność, zaufanie i działanie dla klientów biznesowych.

Start

Gotów zabezpieczyć swoje urządzenia, zanim zrobi to ktoś inny?

Opowiedzcie nam o swoim produkcie i o tym, co was niepokoi. Odpowie senior-inżynier bezpieczeństwa, a nie menedżer sprzedaży.

Let’s manage Platforma i chmura IoT