WNC LogoWNC
ServiciosSolucionesEmpresaAcademiaLabsContacto
Abrir Kanban

We No Code. We Architect.

Empezar un proyecto daniel@we-nocode.com
WNC LogoWNC

Socio de IA y automatización. Hecho con cuidado en EE. UU., Polonia, Estonia, Brasil y Ucrania.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remoto ante todo, en cualquier parte del mundo

Soluciones

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portales

  • Portal de cliente
  • Portal de inversores
  • Portal de socios

Empresa

  • Sobre nosotros
  • Nuestro equipo
  • Casos de estudio
  • Testimonios
  • Inversión
  • Blog
  • Noticias
  • Empleo
  • Ubicaciones
  • Contacto

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Iniciativas

  • Startup Program
  • Academy
  • Olymp Hill

Servicios

Todos los servicios
IA
  • Sistemas de IA agéntica
  • Agentes de IA y copilotos
  • Servidores MCP
  • Pipelines RAG
  • Agentes de voz IA
  • Software nativo de IA
  • Automatización de flujos de trabajo
  • LLMOps y evals
  • Fine-tuning y modelos
  • IA documental
  • Visión por computador
Desarrollo
  • Desarrollo web
  • Desarrollo móvil
  • Desarrollo de SaaS y MVP
  • Diseño UI/UX y de producto
  • Integraciones y APIs
  • Desarrollo de e-commerce
  • Modernización legacy
  • QA y pruebas automáticas
  • No-code y low-code
  • Desarrollo de escritorio
Embebido e IoT
  • Soluciones IoT
  • Firmware embebido
  • Linux embebido y SoC
  • Edge AI y TinyML
  • Conectividad inalámbrica
  • Prototipado de hardware
  • Plataforma y nube IoT
  • Gestión de flota y OTA
  • IoT industrial (IIoT)
  • Seguridad IoT
Nube y datos
  • Ingeniería de datos
  • Infraestructura de IA en la nube
  • Desarrollo de servidores
  • DevOps y plataformas
  • Migración y FinOps
  • BI y dashboards
  • Analítica de rendimiento
  • Soporte y SRE
Seguridad
  • Pentesting
  • Red teaming de IA
  • Cumplimiento
  • Autenticación
  • Seguridad en la nube
  • Desarrollo seguro
  • Cadena de suministro
  • Auditorías de seguridad
  • Monitorización
  • Zero trust
  • Privacidad y RGPD
Consultoría
  • Consultoría y asesoría
  • CTO como servicio
  • Estrategia y gobierno IA
  • Due diligence técnica
  • Equipo dedicado
  • Formación en IA para empresas
I+D / innovación
  • Prueba de concepto y viabilidad
  • Prototipado rápido
  • Investigación en IA aplicada
  • Descubrimiento tecnológico

© 2026 WNC. Todos los derechos reservados.

🇺🇦Apoya a Ucrania

We No Code

Todos los servicios

Seguridad de la cadena de suministro

Sepa exactamente qué entrega.

SBOM, builds firmados e higiene de dependencias: la base para la Cyber Resilience Act.

Los atacantes entran cada vez más por lo que usa para construir: un paquete envenenado, un mantenedor secuestrado, un script de build manipulado. Aseguramos el camino del código a la release (dependencias fijadas y revisadas, SBOM en cada build, artefactos firmados con procedencia y una CI endurecida) para que pueda demostrar qué hay en su producto y detectar cambios que no deberían ocurrir.
Gestionemos Abrir Kanban
Source code and build pipeline protected against supply-chain attacks

01 / Qué resuelve

De la confianza ciega a builds verificados.

01

SBOM en cada build

Listas de materiales CycloneDX o SPDX generadas automáticamente, versionadas con cada release y listas para clientes y reguladores.

02

Firmado con procedencia

Artefactos e imágenes firmados con Sigstore, con una procedencia que muestra cómo y a partir de qué se construyeron.

03

Higiene de dependencias

Lockfiles, versiones fijadas y una revisión de los paquetes nuevos y sus scripts de instalación antes de que lleguen al build.

04

CI endurecida

Tokens de pipeline con mínimo privilegio, credenciales cloud efímeras, ramas protegidas y alertas ante cambios en archivos de build y configuración.

02 / Stack

La tecnología con la que construimos.

Estándar del sector, aburrida en el buen sentido: herramientas con futuro, que el próximo ingeniero también conocerá.

SBOM e inventario

  • CycloneDX / SPDX

    Formatos SBOM estándar

  • Syft

    Generación de SBOM para código e imágenes

  • Dependency-Track

    Inventario de componentes y seguimiento de vulnerabilidades

Firma y procedencia

  • Sigstore / cosign

    Firma sin claves de artefactos e imágenes

  • SLSA

    Niveles de integridad del build y procedencia

  • in-toto attestations

    Declaraciones verificables sobre cada paso del build

Análisis

  • OSV-Scanner

    Vulnerabilidades conocidas en dependencias

  • Trivy / Grype

    Análisis de imágenes y sistemas de archivos

  • Gitleaks

    Secretos que se colaron en el código fuente

CI y repositorios

  • GitHub Actions / GitLab CI

    Actions fijadas, tokens acotados, OIDC hacia la nube

  • OpenSSF Scorecard

    Salud de seguridad de repositorios y dependencias

  • Renovate / Dependabot

    Actualizaciones de dependencias controladas y revisadas

03 / Enfoque

Cómo construimos cosas que perduran.

01

Automático por defecto

SBOM, análisis y firmas se ejecutan en el pipeline, no en una hoja de cálculo antes de la release.

02

Personas en lo nuevo

Una persona revisa las dependencias nuevas y los scripts de instalación; las actualizaciones rutinarias fluyen solas.

03

Preparado para la CRA

Inventario de componentes y gestión de vulnerabilidades alineados con lo que la Cyber Resilience Act espera de los fabricantes.

04

Alertas de manipulación

Los cambios inesperados en scripts de build, configuración y lockfiles generan una alerta en lugar de pasar la revisión.

04 / Estándares

Buenas prácticas que no omitimos.

Seguimos estándares del sector y métodos probados en cada proyecto: son los que hacen que el presupuesto se mantenga.

  • Lockfiles versionados e instalaciones congeladas en CI
  • Revisión de scripts de ciclo de vida e instalación en paquetes nuevos
  • Actions de CI fijadas a hashes de commit
  • OIDC hacia la nube en lugar de claves de despliegue guardadas
  • Ramas protegidas y revisiones obligatorias
  • Verificación de firmas antes del despliegue
  • Un proceso documentado de gestión y divulgación de vulnerabilidades
  • Detección de secretos en cada push

05 / Infraestructura

Dónde se ejecuta y cómo se mantiene en pie.

  • Auditoría de pipelines y dependencias con una lista priorizada de correcciones
  • Generación y almacenamiento de SBOM por release
  • Firma y procedencia para artefactos e imágenes
  • Monitorización continua de vulnerabilidades en los componentes entregados

Buenas preguntas

Lo que nos preguntan

Respuestas directas a lo que preguntan los clientes antes de empezar.

Un ataque que te llega a través de algo con lo que construyes y no de tu propio código: un paquete comprometido o con typosquatting, la cuenta secuestrada de un mantenedor, una herramienta de build manipulada o un secreto de CI. Varios ataques de este tipo en los últimos años distribuyeron malware a través de scripts de instalación y configuración de build.

Trabajo relacionado

Dónde ya lo hemos hecho

Proyectos y productos nuestros en los que intervino este servicio.

Alt Auth
Nuestro producto

Alt Auth

Inicio de sesión listo para tu app: registro, acceso y gestión de usuarios alojados, con tu logo, colores y dominio; seguro por defecto, para que tu equipo nunca tenga que construir la autenticación.

Atflow
Nuestro producto

Atflow

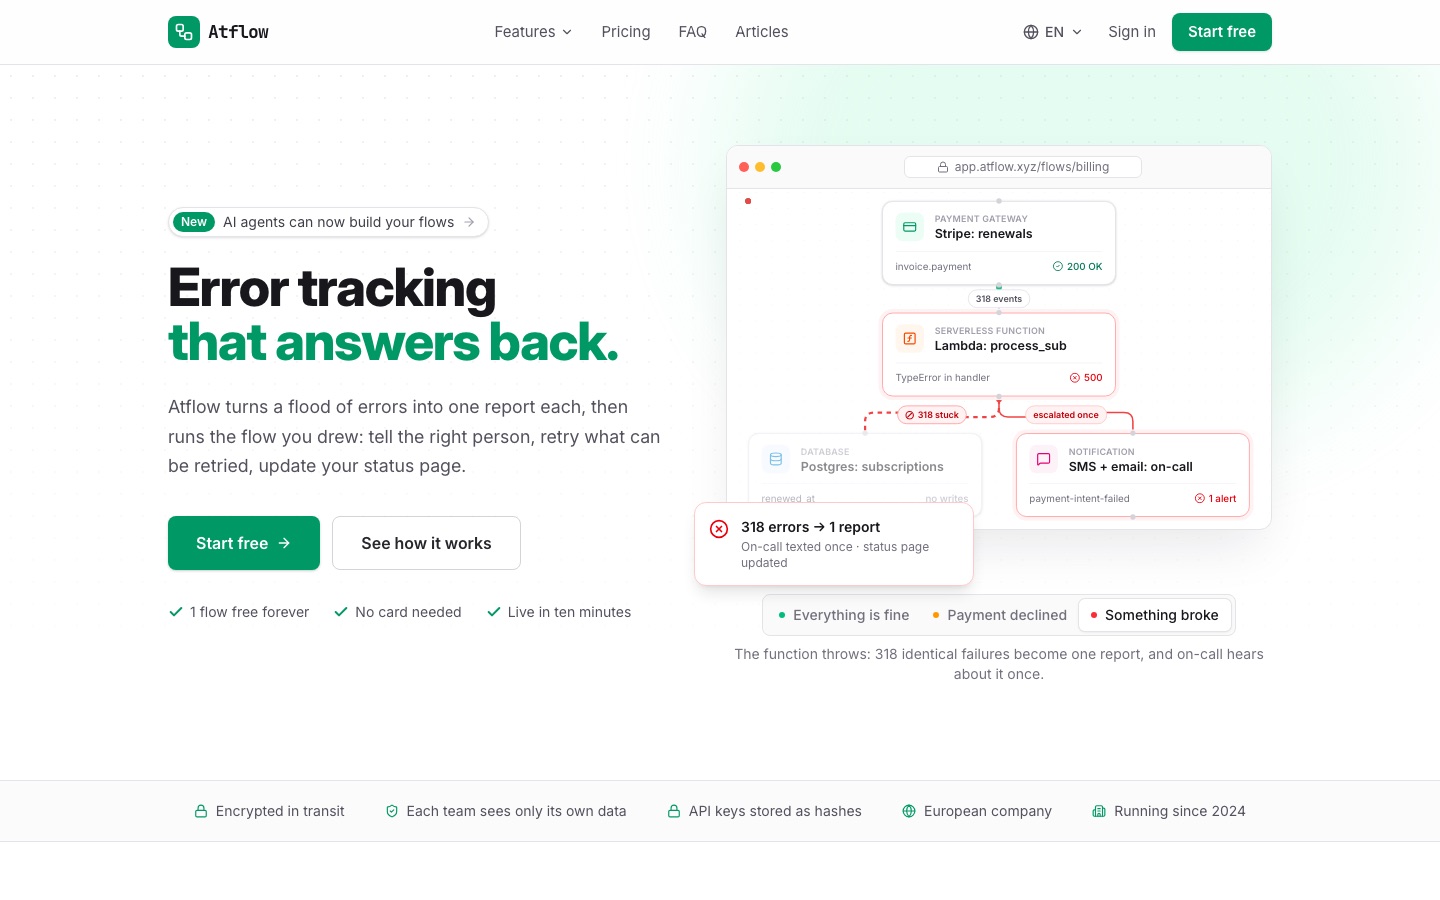
Seguimiento de errores que actúa: Atflow convierte una avalancha de errores en un informe por cada uno y luego ejecuta el flujo que dibujaste: avisa a la persona adecuada, reintenta lo que se puede y actualiza tu página de estado.

Start

¿Puede demostrar qué hay dentro de su producto?

Cuéntenos cómo construye y publica hoy. Un ingeniero sénior le responde con un alcance y un precio honestos.

Let’s manage Ver seguridad IoT