WNC LogoWNC
ServiciosSolucionesEmpresaAcademiaLabsContacto
Abrir Kanban

We No Code. We Architect.

Empezar un proyecto daniel@we-nocode.com
WNC LogoWNC

Socio de IA y automatización. Hecho con cuidado en EE. UU., Polonia, Estonia, Brasil y Ucrania.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remoto ante todo, en cualquier parte del mundo

Soluciones

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Portales

  • Portal de cliente
  • Portal de inversores
  • Portal de socios

Empresa

  • Sobre nosotros
  • Nuestro equipo
  • Casos de estudio
  • Testimonios
  • Inversión
  • Blog
  • Noticias
  • Empleo
  • Ubicaciones
  • Contacto

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Iniciativas

  • Startup Program
  • Academy
  • Olymp Hill

Servicios

Todos los servicios
IA
  • Sistemas de IA agéntica
  • Agentes de IA y copilotos
  • Servidores MCP
  • Pipelines RAG
  • Agentes de voz IA
  • Software nativo de IA
  • Automatización de flujos de trabajo
  • LLMOps y evals
  • Fine-tuning y modelos
  • IA documental
  • Visión por computador
Desarrollo
  • Desarrollo web
  • Desarrollo móvil
  • Desarrollo de SaaS y MVP
  • Diseño UI/UX y de producto
  • Integraciones y APIs
  • Desarrollo de e-commerce
  • Modernización legacy
  • QA y pruebas automáticas
  • No-code y low-code
  • Desarrollo de escritorio
Embebido e IoT
  • Soluciones IoT
  • Firmware embebido
  • Linux embebido y SoC
  • Edge AI y TinyML
  • Conectividad inalámbrica
  • Prototipado de hardware
  • Plataforma y nube IoT
  • Gestión de flota y OTA
  • IoT industrial (IIoT)
  • Seguridad IoT
Nube y datos
  • Ingeniería de datos
  • Infraestructura de IA en la nube
  • Desarrollo de servidores
  • DevOps y plataformas
  • Migración y FinOps
  • BI y dashboards
  • Analítica de rendimiento
  • Soporte y SRE
Seguridad
  • Pentesting
  • Red teaming de IA
  • Cumplimiento
  • Autenticación
  • Seguridad en la nube
  • Desarrollo seguro
  • Cadena de suministro
  • Auditorías de seguridad
  • Monitorización
  • Zero trust
  • Privacidad y RGPD
Consultoría
  • Consultoría y asesoría
  • CTO como servicio
  • Estrategia y gobierno IA
  • Due diligence técnica
  • Equipo dedicado
  • Formación en IA para empresas
I+D / innovación
  • Prueba de concepto y viabilidad
  • Prototipado rápido
  • Investigación en IA aplicada
  • Descubrimiento tecnológico

© 2026 WNC. Todos los derechos reservados.

🇺🇦Apoya a Ucrania

We No Code

Todos los servicios

Seguridad IoT

Lanza dispositivos que no se puedan clonar, secuestrar ni retirar del mercado.

Seguridad para productos conectados: del arranque seguro hasta la auditoría.

Un producto conectado solo es tan seguro como su dispositivo más débil sobre el terreno. Aseguramos toda la cadena (arranque seguro y raíz de confianza en hardware, identidad por dispositivo, transporte cifrado y actualizaciones firmadas) para que tus dispositivos y sus datos no se puedan clonar, secuestrar ni retirar en silencio, y para que el producto pase la auditoría en lugar de convertirse en el titular.
Gestionemos Abrir Kanban
Un render abstracto de un dispositivo de hardware conectado y protegido

01 / Qué te aporta

Desde el silicio hasta la auditoría.

01

Firmware que solo arranca si es el tuyo

Arranque seguro y raíz de confianza en hardware para que un dispositivo inicie tu firmware firmado y nada más: el código manipulado nunca llega a ejecutarse.

02

Una identidad que nadie puede clonar

Cada dispositivo lleva su propio certificado de tu PKI, así que una clave filtrada compromete una unidad, no toda la flota.

03

Datos que siguen privados en tránsito

TLS y TLS mutuo en cada enlace, para que el tráfico entre dispositivo y nube no se pueda leer, falsificar ni reproducir.

04

Actualizaciones a prueba de manipulación

Actualizaciones por aire firmadas y verificadas, para que un canal de actualización secuestrado nunca pueda enviar el código de otro a tus dispositivos.

02 / Stack

La tecnología con la que construimos.

Estándar del sector, aburrida en el buen sentido: herramientas con futuro, que el próximo ingeniero también conocerá.

Confianza del dispositivo

  • Secure boot

    Firmware firmado y verificado en el arranque

  • TPM / secure element

    Claves guardadas en un TPM o elemento seguro

  • PKI

    Certificados por dispositivo de tu propia PKI

  • mTLS

    TLS mutuo para que ambos extremos prueben su identidad

Comunicación

  • TLS

    Transporte cifrado para cada enlace

  • Signed OTA

    Actualizaciones de firmware firmadas de extremo a extremo

  • Certificate rotation

    Certificados rotados antes de que caduquen

  • VPN

    Túneles privados para el backhaul de la flota

Garantía

  • Penetration testing

    Ataques prácticos antes de lanzar

  • Threat modelling

    Riesgos mapeados mientras aún es un diseño

  • ETSI EN 303 645

    Construido según la línea base de IoT de consumo

  • CRA compliance

    Listo para la Ley de Ciberresiliencia de la UE

03 / Enfoque

Cómo construimos cosas que perduran.

01

Confianza anclada en el hardware

El arranque seguro y la raíz de confianza en hardware hacen que un dispositivo solo ejecute firmware que tú firmaste: el código manipulado o sustituido nunca arranca.

02

Una identidad por dispositivo

Cada unidad recibe su propio certificado de tu PKI, así que una clave robada te cuesta un dispositivo, no la flota.

03

Actualizaciones de las que fiarte

OTA firmadas y verificadas, para que una vía de actualización comprometida no pueda convertir tus dispositivos en la botnet de otro.

04

Probado, no supuesto

Pruebas de penetración, modelado de amenazas y mapeo de cumplimiento, para que la seguridad sea algo que puedas mostrar a un auditor en vez de solo afirmarlo.

04 / Estándares

Buenas prácticas que no omitimos.

Seguimos estándares del sector y métodos probados en cada proyecto: son los que hacen que el presupuesto se mantenga.

  • Verificar el firmware en el arranque desde una raíz de confianza en hardware
  • Guardar las claves del dispositivo en un TPM o elemento seguro, nunca en la flash
  • Dar a cada dispositivo su propio certificado y revocarlo con limpieza
  • Cifrar cada enlace con TLS, con TLS mutuo donde ambos extremos importan
  • Firmar las actualizaciones OTA y verificarlas antes de que se instalen
  • Rotar los certificados automáticamente, antes de que caduquen
  • Modela las amenazas de dispositivo, nube y apps, incluidas las funciones de IA
  • Alinea el producto con la Cyber Resilience Act de la UE, ETSI EN 303 645 y NIST IoT: SBOM, gestión de vulnerabilidades y periodo de soporte declarado

05 / Infraestructura

Dónde se ejecuta y cómo se mantiene en pie.

  • Arranque seguro y almacenamiento de claves en un TPM o elemento seguro
  • PKI por dispositivo con emisión y revocación limpias
  • Transporte TLS / mTLS y OTA firmada y verificada
  • Pruebas de penetración y mapeo de cumplimiento con ETSI, NIST y la CRA

Buenas preguntas

Lo que nos preguntan

Respuestas directas a lo que preguntan los clientes antes de empezar.

Sí. WNC alinea los productos conectados con el Cyber Resilience Act: firmware seguro por diseño, un SBOM por versión, un proceso de gestión de vulnerabilidades con notificación a tiempo, actualizaciones OTA firmadas y un periodo de soporte de seguridad declarado.

Trabajo relacionado

Dónde ya lo hemos hecho

Proyectos y productos nuestros en los que intervino este servicio.

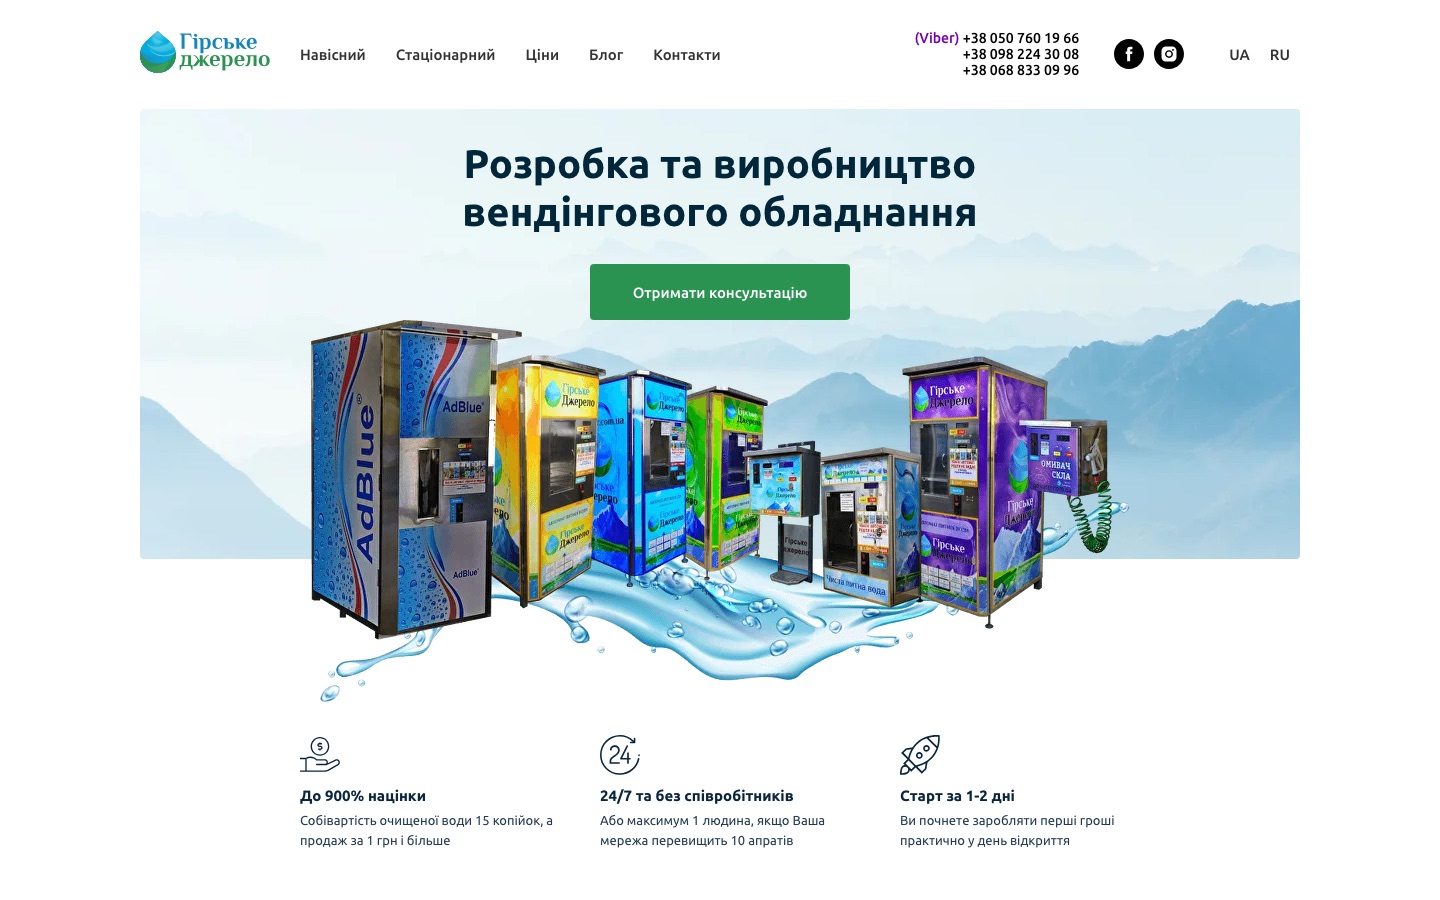
Hirske Dzherelo
IoT · Fabricación

Hirske Dzherelo

IoT para una fábrica de máquinas expendedoras de agua potable: cada máquina informa al servidor cada 3–5 segundos y se supervisa y ajusta a distancia desde un panel web y un bot de Telegram.

IoT · TelecomunicacionesPlataforma de inteligencia de servicios IoT para operadores móviles
IoT · Telecomunicaciones

Plataforma de inteligencia de servicios IoT para operadores móviles

De la conectividad a la inteligencia: una plataforma que se sitúa sobre los sistemas existentes del operador y convierte datos dispersos de SIM, dispositivos, tráfico y servicios en visibilidad, confianza y acción para clientes empresariales.

Start

¿Listo para asegurar tus dispositivos antes de que lo haga otro?

Cuéntanos sobre tu producto y dónde te preocupa. Te responde un ingeniero de seguridad sénior, no un comercial.

Let’s manage Plataforma IoT y nube