WNC LogoWNC
ПослугиРішенняКомпаніяAcademyLabsКонтакти
Відкрити Kanban

We No Code. We Architect.

Розпочати проєкт daniel@we-nocode.com
WNC LogoWNC

Партнер із ШІ та автоматизації. Зроблено з турботою у США, Польщі, Естонії, Бразилії та Україні.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, по всьому світу

Рішення

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Портали

  • Портал клієнта
  • Портал інвестора
  • Портал партнера

Компанія

  • Про нас
  • Наша команда
  • Кейси
  • Відгуки
  • Інвестиції
  • Блог
  • Новини
  • Кар’єра
  • Локації
  • Контакти

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Ініціативи

  • Startup Program
  • Academy
  • Olymp Hill

Послуги

Усі послуги
ШІ
  • Агентні ШІ-системи
  • ШІ-агенти та копайлоти
  • MCP-сервери
  • RAG-пайплайни
  • Голосові AI-агенти
  • ШІ-орієнтоване програмне забезпечення
  • Автоматизація робочих процесів
  • LLMOps і evals
  • Fine-tuning і моделі
  • AI для документів
  • Комп’ютерний зір
Розробка
  • Веброзробка
  • Мобільна розробка
  • Розробка SaaS і MVP
  • UI/UX і продуктовий дизайн
  • Інтеграції та API
  • Розробка e-commerce
  • Модернізація legacy-систем
  • QA та автотести
  • No-code і low-code
  • Десктопна розробка
Вбудовані системи та IoT
  • IoT-рішення
  • Прошивки для вбудованих систем
  • Вбудований Linux та SoC
  • Edge AI та TinyML
  • Бездротові технології та зв’язок
  • Прототипування обладнання
  • IoT-платформа та хмара
  • Керування флотом та OTA-оновленнями
  • Промисловий IoT (IIoT)
  • Безпека IoT
Хмара та дані
  • Інженерія даних
  • Хмарна ШІ-інфраструктура
  • Серверна розробка
  • DevOps і платформи
  • Міграція і FinOps
  • BI і дашборди
  • Аналітика продуктивності
  • Підтримка і SRE
Безпека
  • Пентест
  • AI red teaming
  • Відповідність вимогам
  • Автентифікація
  • Безпека хмари
  • Безпечна розробка
  • Ланцюг постачання ПЗ
  • Аудити безпеки
  • Моніторинг безпеки
  • Архітектура zero trust
  • Приватність і GDPR
Консультування
  • Консалтинг та дорадчі послуги
  • CTO як сервіс
  • AI-стратегія і governance
  • Технічний due diligence
  • Виділена команда
  • Навчання ШІ для компаній
R&D / інновації
  • Підтвердження концепції та здійсненність
  • Швидке прототипування
  • Прикладні дослідження ШІ
  • Пошук і розвідка технологій

© 2026 WNC. Усі права захищено.

🇺🇦Разом з Україною

We No Code

Усі послуги

AI-безпека

Атакуйте свій AI раніше за інших.

Red teaming для LLM-застосунків, AI-агентів і MCP-серверів.

AI-функції відкривають двері, на які класичне тестування безпеки ніколи не дивилося: інструкції, сховані в документі, який читає ваш асистент; агент, якого можна вмовити скористатися інструментом, що йому не належить; дані клієнтів, які витікають через відповідь. Ми атакуємо ваші LLM-застосунки, агентів і MCP-сервери так, як це роблять справжні нападники, закриваємо те, що пройшло, шарами захисту й вужчими правами, і перетворюємо кожну вдалу атаку на тест, який запускається перед кожним релізом.
Почнімо керувати Відкрити Kanban
AI security: a robot standing for an AI agent under adversarial testing

01 / Що ми тестуємо

Нова поверхня атаки, яку приносить AI.

01

Prompt injection

Прямі атаки в чаті й непрямі, сховані у вебсторінках, листах, файлах і результатах інструментів, які читає ваш AI.

02

Агенти й зловживання інструментами

Агенти, яких виводять за межі дозволеного: несанкціоновані виклики інструментів, підвищення прав, дії без підтвердження.

03

Витоки даних

Системні промпти, дані інших користувачів і знайдені документи, що потрапляють у відповіді, зокрема через RAG і пам’ять.

04

MCP-сервери

Автентифікація, авторизація, описи інструментів і доступ до даних у MCP-серверах, які ви створюєте чи підключаєте.

02 / Стек

Технології, на яких ми будуємо.

Галузеві стандарти, нудні у хорошому сенсі: інструменти з майбутнім, які знатиме й наступний інженер.

Інструменти атаки

  • garak

    Відкритий сканер вразливостей LLM

  • PyRIT

    Фреймворк для автоматизованого AI red teaming

  • promptfoo

    Набори атакувальних тестів у CI

  • Custom attack suites

    Атаки, написані під ваш продукт і дані

Захист, який ми перевіряємо

  • Guardrail layers

    Шари перевірок навколо входу й виходу моделі

  • Input/output classifiers

    Виявлення ін’єкцій і чутливих даних

  • Tool permission policies

    Мінімальні права на інструменти для кожного агента

  • Execution sandboxes

    Ізоляція для виконання коду й дій у браузері

Прозорість

  • Agent tracing

    Повні трейси міркувань агента й викликів інструментів

  • Langfuse

    Трасування й оцінювання LLM

  • OpenTelemetry

    Стандартна телеметрія у ваш стек

  • Per-call audit logs

    Хто, який інструмент, з чим і коли викликав

03 / Підхід

Як ми створюємо те, що служить довго.

01

За класифікацією OWASP

Кожна знахідка прив’язана до OWASP Top 10 для LLM-застосунків. Ризик описано мовою, зрозумілою і команді, і аудиторам.

02

Справжні атаки на ваших даних

Атаки, заточені під ваш продукт, документи й інструменти, а не лише загальний список джейлбрейків.

03

Захист у кілька шарів

Жоден фільтр сам не зупинить ін’єкцію, тож ми поєднуємо права, підтвердження, ізоляцію й перевірки входу та виходу.

04

Тести, що залишаються

Кожна вдала атака стає регресійним тестом у CI, тож нові моделі й промпти її знову не відкриють.

04 / Стандарти

Найкращі практики, якими ми не нехтуємо.

У кожному проєкті ми дотримуємося галузевих стандартів і перевірених методів. Саме завдяки їм оцінка залишається реалістичною.

  • Мінімальні права на інструменти й дані для кожного агента
  • Підтвердження людиною для незворотних дій
  • Увесь знайдений контент вважаємо недовіреним входом
  • Жодних секретів і облікових даних у промптах
  • Журнал аудиту для кожного виклику інструмента
  • Перевірка відповідей, перш ніж вони дійдуть до людей чи систем
  • Атакувальні evals у конвеєрі релізу
  • Видимість того, якими AI-інструментами справді користуються працівники

05 / Інфраструктура

Де воно працює і як лишається доступним.

  • LLM-чати, копайлоти й RAG-асистенти
  • Агенти з інструментами й мультиагентні системи
  • MCP-сервери, які ви створюєте чи підключаєте
  • Промпти, моделі й конвеєри за ними

Слушні питання

Про що нас питають

Прямі відповіді на те, що клієнти питають перед стартом.

Це перевірка AI-системи так, як її атакував би зловмисник: спроби змусити її ігнорувати інструкції, розкрити дані, яких не можна, або виконати дії, яких не можна. WNC тестує LLM-чати, RAG-асистентів, AI-агентів і MCP-сервери та зіставляє кожну знахідку з OWASP Top 10 для LLM-застосунків.

Пов’язані роботи

Де ми це вже робили

Наші проєкти й продукти, у яких була ця послуга.

AdCrier
Наш продукт

AdCrier

Спонсорські відповіді з оплатою за клік. Двосторонній маркетплейс, що поєднує ШІ-застосунки, які хочуть заробляти, з рекламодавцями, які хочуть дістатися їхніх користувачів: пряме CPC-торгування, таргетинг за категоріями, без сторонніх мереж.

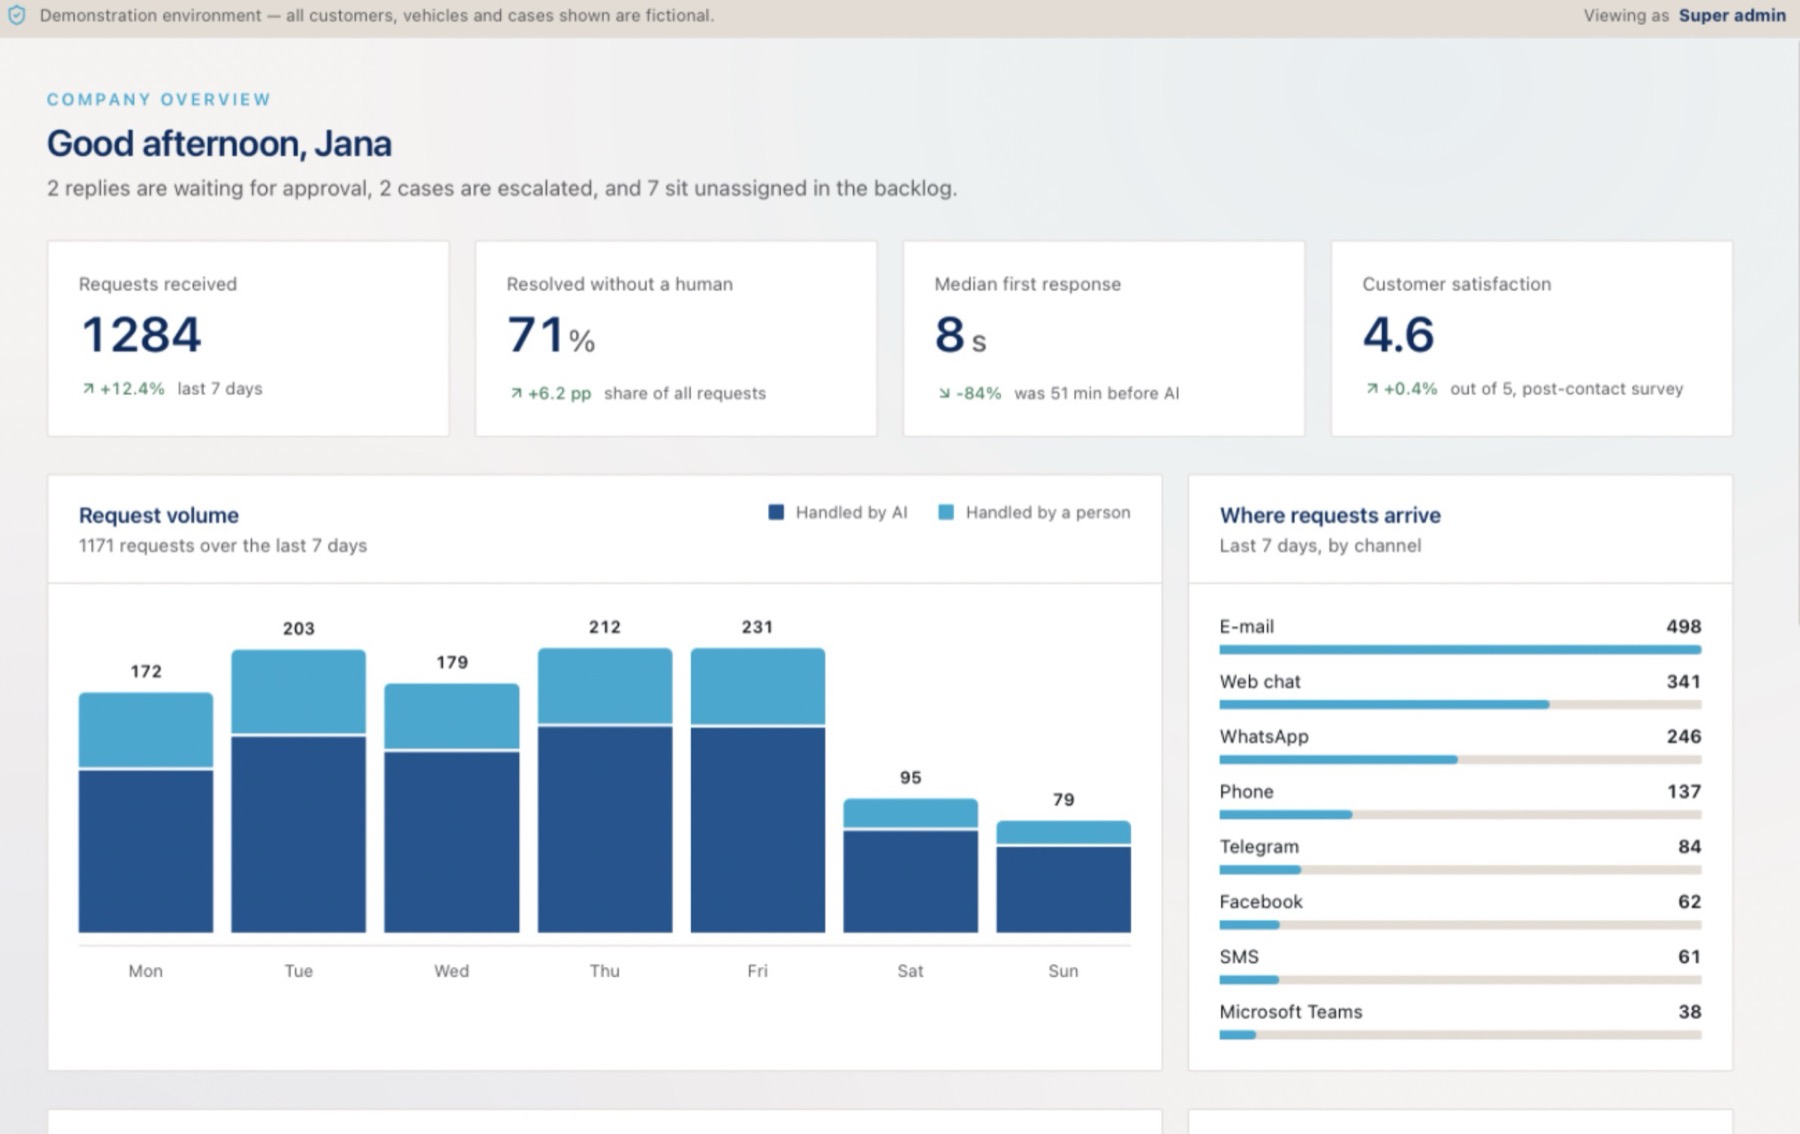
ШІ-агент підтримки + дашборд для автовиробника
ШІ-агенти · Підтримка клієнтів

ШІ-агент підтримки + дашборд для автовиробника

Кожне звернення клієнта ШІ читає й класифікує, автоматично підтягує дані автомобіля й готує чернетку відповіді. Нічого не йде клієнтові, доки агент не погодить.

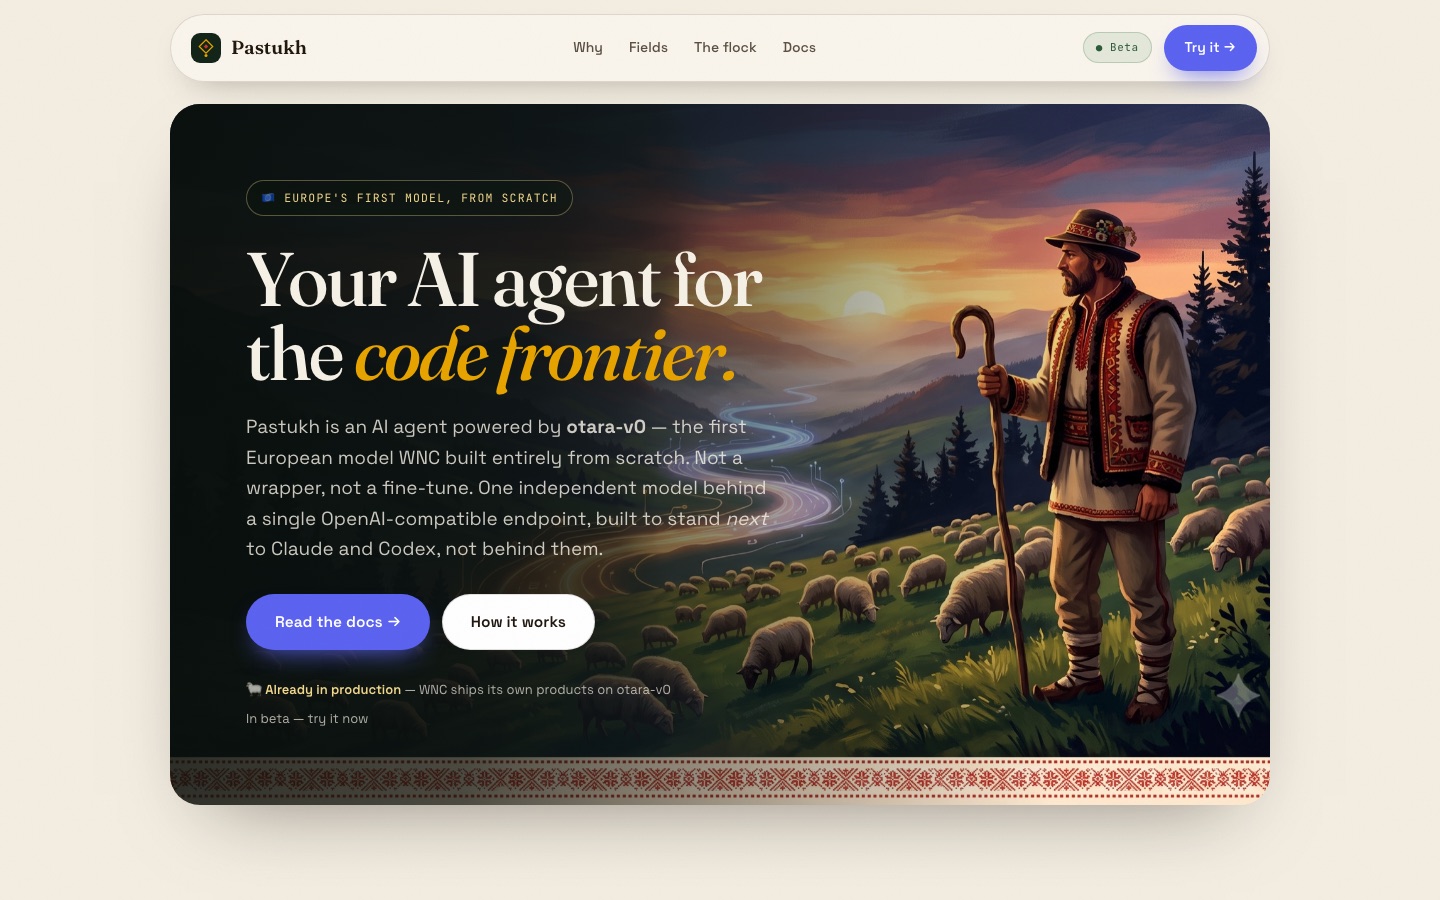
Pastukh
Наш продукт

Pastukh

ШІ-агент для програмування на otara-v0, моделі, яку WNC створила з нуля (не обгортка й не донавчання), за одним OpenAI-сумісним ендпоінтом. У бета-версії.

Start

Дізнайтеся, на що можна вмовити ваш AI.

Розкажіть, що бачать і що можуть ваші AI-функції. Старший інженер відповість чесною оцінкою обсягу й ціни.

Let’s manage AI-агенти