WNC LogoWNC
ПослугиРішенняКомпаніяAcademyLabsКонтакти
Відкрити Kanban

We No Code. We Architect.

Розпочати проєкт daniel@we-nocode.com
WNC LogoWNC

Партнер із ШІ та автоматизації. Зроблено з турботою у США, Польщі, Естонії, Бразилії та Україні.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, по всьому світу

Рішення

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Портали

  • Портал клієнта
  • Портал інвестора
  • Портал партнера

Компанія

  • Про нас
  • Наша команда
  • Кейси
  • Відгуки
  • Інвестиції
  • Блог
  • Новини
  • Кар’єра
  • Локації
  • Контакти

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Ініціативи

  • Startup Program
  • Academy
  • Olymp Hill

Послуги

Усі послуги
ШІ
  • Агентні ШІ-системи
  • ШІ-агенти та копайлоти
  • MCP-сервери
  • RAG-пайплайни
  • Голосові AI-агенти
  • ШІ-орієнтоване програмне забезпечення
  • Автоматизація робочих процесів
  • LLMOps і evals
  • Fine-tuning і моделі
  • AI для документів
  • Комп’ютерний зір
Розробка
  • Веброзробка
  • Мобільна розробка
  • Розробка SaaS і MVP
  • UI/UX і продуктовий дизайн
  • Інтеграції та API
  • Розробка e-commerce
  • Модернізація legacy-систем
  • QA та автотести
  • No-code і low-code
  • Десктопна розробка
Вбудовані системи та IoT
  • IoT-рішення
  • Прошивки для вбудованих систем
  • Вбудований Linux та SoC
  • Edge AI та TinyML
  • Бездротові технології та зв’язок
  • Прототипування обладнання
  • IoT-платформа та хмара
  • Керування флотом та OTA-оновленнями
  • Промисловий IoT (IIoT)
  • Безпека IoT
Хмара та дані
  • Інженерія даних
  • Хмарна ШІ-інфраструктура
  • Серверна розробка
  • DevOps і платформи
  • Міграція і FinOps
  • BI і дашборди
  • Аналітика продуктивності
  • Підтримка і SRE
Безпека
  • Пентест
  • AI red teaming
  • Відповідність вимогам
  • Автентифікація
  • Безпека хмари
  • Безпечна розробка
  • Ланцюг постачання ПЗ
  • Аудити безпеки
  • Моніторинг безпеки
  • Архітектура zero trust
  • Приватність і GDPR
Консультування
  • Консалтинг та дорадчі послуги
  • CTO як сервіс
  • AI-стратегія і governance
  • Технічний due diligence
  • Виділена команда
  • Навчання ШІ для компаній
R&D / інновації
  • Підтвердження концепції та здійсненність
  • Швидке прототипування
  • Прикладні дослідження ШІ
  • Пошук і розвідка технологій

© 2026 WNC. Усі права захищено.

🇺🇦Разом з Україною

We No Code

Усі послуги

Розробка на Embedded Linux і SoC

Продукт, який можна випустити сьогодні й тримати актуальним роками.

Від голої плати до парку пристроїв, який можна оновлювати роками

Коли продукту потрібно більше за мікроконтролер (камери, дисплеї, мережа, контейнери), найскладнішим стає Linux під ним і те, як тримати його захищеним і актуальним після релізу. Ми будуємо цей шар: завантажувач, ядро й дерево пристроїв, відтворюваний образ на Yocto чи Buildroot і систему оновлень, що роками тримає актуальним цілий парк пристроїв.
Почнімо керувати Відкрити Kanban
Плата на Embedded Linux у стійці

01 / Що ви отримуєте

Випускається раз, лишається актуальним роками.

01

Ваша плата, повністю оживлена

U-Boot, ядро й дерево пристроїв для вашої плати-носія, кожна периферія піднята й задокументована.

02

Нестандартне обладнання, яке ядро розуміє

Драйвери для нестандартного кремнію й периферії, написані за стандартами mainline.

03

Збірка, яку можна відтворити й перевірити

Багатошарові, зафіксовані, відтворювані дистрибутиви з SBOM і зрозумілим шляхом оновлення.

04

Оновити весь парк без виїзду техніка

A/B-оновлення з RAUC чи Mender, підписані образи, відкочування та поетапні викочування.

02 / Стек

Технології, на яких ми будуємо.

Галузеві стандарти, нудні у хорошому сенсі: інструменти з майбутнім, які знатиме й наступний інженер.

Платформи

  • NXP i.MX 6 / 8

    Промислові прикладні процесори з тривалою доступністю

  • NVIDIA Jetson

    Модулі з прискоренням на GPU для зору та периферійного ШІ

  • Raspberry Pi CM4 / CM5

    Швидке прототипування, яке можна випустити на платі-носії

  • TI AM62x & Rockchip RK3588

    Економічні та високопродуктивні ARM-SoC

Системи збірки та завантаження

  • Yocto / OpenEmbedded

    Багатошарові, відтворювані дистрибутиви з SBOM

  • Buildroot

    Мінімальні образи для обмежених продуктів

  • U-Boot

    Підняття завантажувача, перевірений запуск і відновлення

  • Linux kernel

    Дерева пристроїв, платформні драйвери та mainline-дружні патчі

Оновлення та середовище виконання

  • RAUC / Mender

    A/B-оновлення по повітрю з відкочуванням

  • systemd

    Нагляд за сервісами, сторожові таймери й налаштування часу завантаження

  • Podman / containers

    Ізольовані прикладні навантаження на пристрої

  • dm-verity & TPM

    Rootfs із перевіркою цілісності та апаратно захищені ключі

03 / Підхід

Як ми створюємо те, що служить довго.

01

Підняття плати, зроблене як слід

Від першого запрошення UART до повністю описаного дерева пристроїв, із перевіреною кожною периферією.

02

Захищено за замовчуванням

Перевірений запуск, підписані оновлення, rootfs лише для читання та сервіси з мінімальними привілеями, починаючи з першого образу.

03

Відтворювані образи

Кожен реліз перезібраний із зафіксованих шарів у CI, із SBOM для відповідності вимогам і аудитів.

04

Створено для польових умов

Стійкі до втрати живлення файлові системи, сторожові таймери та A/B-оновлення, бо до пристроїв не дотягнешся руками.

04 / Стандарти

Найкращі практики, якими ми не нехтуємо.

У кожному проєкті ми дотримуємося галузевих стандартів і перевірених методів. Саме завдяки їм оцінка залишається реалістичною.

  • Передусім mainline у роботі з ядром, щоб драйвери переживали оновлення
  • Накладки дерева пристроїв для варіантів обладнання
  • Коренева файлова система лише для читання з окремим розділом даних
  • Схема A/B-розділів з автоматичним відкочуванням
  • Підписані образи та перевірений ланцюг запуску від початку до кінця
  • Моніторинг CVE, SBOM і заявлений строк безпекової підтримки (EU Cyber Resilience Act)
  • Відтворювані образи Yocto чи Buildroot з CI, з бюджетом часу завантаження на кожен реліз
  • CI на фермі плат: кожен образ завантажується на реальному обладнанні

05 / Інфраструктура

Де воно працює і як лишається доступним.

  • CI на фермі плат, що завантажує кожен образ на обладнанні
  • Підписаний пайплайн A/B-оновлень із відкочуванням
  • Генерація SBOM і моніторинг CVE
  • Спостережуваність парку пристроїв і віддалена діагностика

Слушні питання

Про що нас питають

Прямі відповіді на те, що клієнти питають перед стартом.

Відтворюваними образами Yocto або Buildroot, моніторингом CVE, SBOM для кожного релізу, A/B-оновленнями з відкатом і заявленим строком безпекової підтримки, як того очікує EU Cyber Resilience Act.

Пов’язані роботи

Де ми це вже робили

Наші проєкти й продукти, у яких була ця послуга.

Гірське Джерело
IoT · Виробництво

Гірське Джерело

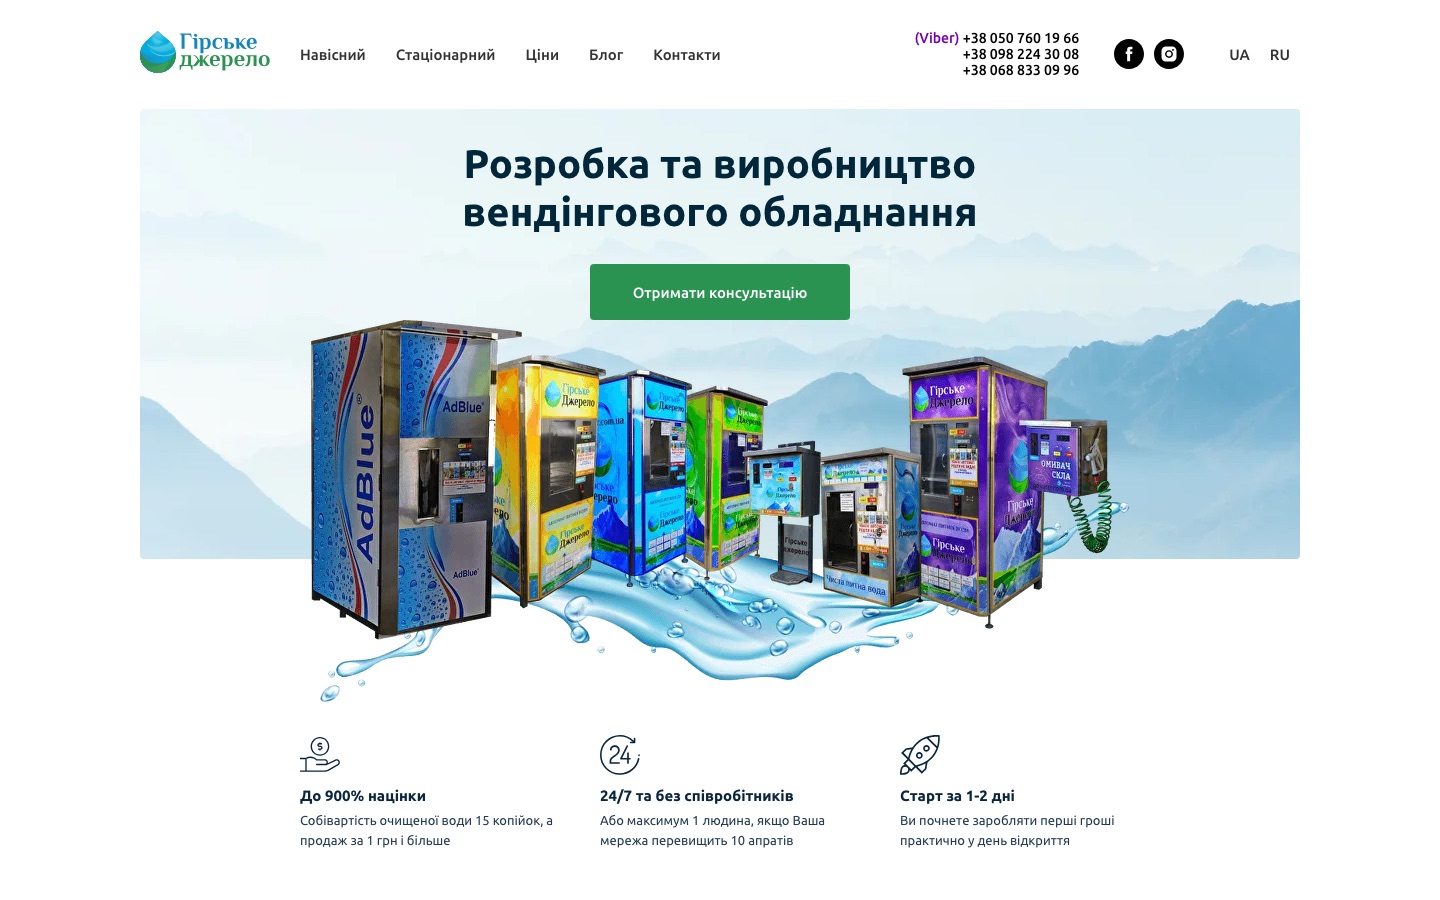
IoT для фабрики, що виготовляє автомати продажу питної води. Кожен автомат звітує серверу кожні 3–5 секунд, а стежать за ним і налаштовують його дистанційно, з вебкабінету й Telegram-бота.

Start

Потрібен Linux на вашому обладнанні?

Розкажіть нам про SoC і про те, що має робити продукт. Інженер із вбудованих систем відповість із чесним обсягом робіт і ціною.

Let’s manage або погляньте на периферійний ШІ на пристроях