WNC LogoWNC
ПослугиРішенняКомпаніяAcademyLabsКонтакти
Відкрити Kanban

We No Code. We Architect.

Розпочати проєкт daniel@we-nocode.com
WNC LogoWNC

Партнер із ШІ та автоматизації. Зроблено з турботою у США, Польщі, Естонії, Бразилії та Україні.

daniel@we-nocode.com+38 (068) 758-94-22+38 (095) 411-95-37
Remote-first, по всьому світу

Рішення

  • Atflow
  • Alt Auth
  • AdCrier
  • Pastukh
  • Olymp Hill

Портали

  • Портал клієнта
  • Портал інвестора
  • Портал партнера

Компанія

  • Про нас
  • Наша команда
  • Кейси
  • Відгуки
  • Інвестиції
  • Блог
  • Новини
  • Кар’єра
  • Локації
  • Контакти

Labs

  • Miltech
  • AI Labs
  • Internet of Things
  • Robotics

Ініціативи

  • Startup Program
  • Academy
  • Olymp Hill

Послуги

Усі послуги
ШІ
  • Агентні ШІ-системи
  • ШІ-агенти та копайлоти
  • MCP-сервери
  • RAG-пайплайни
  • Голосові AI-агенти
  • ШІ-орієнтоване програмне забезпечення
  • Автоматизація робочих процесів
  • LLMOps і evals
  • Fine-tuning і моделі
  • AI для документів
  • Комп’ютерний зір
Розробка
  • Веброзробка
  • Мобільна розробка
  • Розробка SaaS і MVP
  • UI/UX і продуктовий дизайн
  • Інтеграції та API
  • Розробка e-commerce
  • Модернізація legacy-систем
  • QA та автотести
  • No-code і low-code
  • Десктопна розробка
Вбудовані системи та IoT
  • IoT-рішення
  • Прошивки для вбудованих систем
  • Вбудований Linux та SoC
  • Edge AI та TinyML
  • Бездротові технології та зв’язок
  • Прототипування обладнання
  • IoT-платформа та хмара
  • Керування флотом та OTA-оновленнями
  • Промисловий IoT (IIoT)
  • Безпека IoT
Хмара та дані
  • Інженерія даних
  • Хмарна ШІ-інфраструктура
  • Серверна розробка
  • DevOps і платформи
  • Міграція і FinOps
  • BI і дашборди
  • Аналітика продуктивності
  • Підтримка і SRE
Безпека
  • Пентест
  • AI red teaming
  • Відповідність вимогам
  • Автентифікація
  • Безпека хмари
  • Безпечна розробка
  • Ланцюг постачання ПЗ
  • Аудити безпеки
  • Моніторинг безпеки
  • Архітектура zero trust
  • Приватність і GDPR
Консультування
  • Консалтинг та дорадчі послуги
  • CTO як сервіс
  • AI-стратегія і governance
  • Технічний due diligence
  • Виділена команда
  • Навчання ШІ для компаній
R&D / інновації
  • Підтвердження концепції та здійсненність
  • Швидке прототипування
  • Прикладні дослідження ШІ
  • Пошук і розвідка технологій

© 2026 WNC. Усі права захищено.

🇺🇦Разом з Україною

We No Code

Усі послуги

Безпека IoT

Випускайте пристрої, які не можна клонувати, викрасти чи відкликати.

Безпека для підключених продуктів від secure boot до аудиту.

Підключений продукт настільки ж безпечний, наскільки безпечний його найслабший пристрій у полі. Ми захищаємо весь ланцюг: secure boot і апаратний корінь довіри, ідентичність кожного пристрою, зашифрований транспорт і підписані оновлення. Ваші пристрої та їхні дані не можна клонувати, викрасти чи тихо відкликати, а продукт проходить аудит, а не потрапляє в заголовки новин.
Почнімо керувати Відкрити Kanban
Абстрактний рендер захищеного підключеного апаратного пристрою

01 / Що це вам дає

Від кремнію аж до аудиту.

01

Прошивка, що запускається, лише якщо вона ваша

Secure boot і апаратний корінь довіри: пристрій запускає вашу підписану прошивку й нічого більше, а підроблений код ніколи не доходить до запуску.

02

Ідентичність, яку ніхто не може клонувати

Кожен пристрій несе власний сертифікат із вашого PKI, тож витік ключа компрометує один пристрій, а не весь флот.

03

Дані, що лишаються приватними в дорозі

TLS та mutual TLS на кожному каналі, тож трафік між пристроєм і хмарою не можна прочитати, підмінити чи відтворити повторно.

04

Оновлення, які не можна підробити

Підписані, перевірені оновлення «повітрям», тож викрадений канал оновлень ніколи не зможе надіслати на ваші пристрої чужий код.

02 / Стек

Технології, на яких ми будуємо.

Галузеві стандарти, нудні у хорошому сенсі: інструменти з майбутнім, які знатиме й наступний інженер.

Довіра до пристрою

  • Secure boot

    Прошивка підписана й перевірена під час завантаження

  • TPM / secure element

    Ключі зберігаються в TPM або secure element

  • PKI

    Сертифікати кожного пристрою з вашого власного PKI

  • mTLS

    Mutual TLS, щоб обидві сторони підтверджували ідентичність

Комунікація

  • TLS

    Зашифрований транспорт для кожного каналу

  • Signed OTA

    Оновлення прошивки, підписані наскрізно

  • Certificate rotation

    Сертифікати ротуються до завершення строку дії

  • VPN

    Приватні тунелі для backhaul флоту

Гарантування

  • Penetration testing

    Практичні атаки до того, як ви випустите продукт

  • Threat modelling

    Ризики окреслені, поки це ще дизайн

  • ETSI EN 303 645

    Побудовано за базовим стандартом споживчого IoT

  • CRA compliance

    Готово до EU Cyber Resilience Act

03 / Підхід

Як ми створюємо те, що служить довго.

01

Довіра, закорінена в залізі

Завдяки secure boot і апаратному кореню довіри пристрій запускає лише підписану вами прошивку. Підроблений чи підмінений код ніколи не стартує.

02

Ідентичність для кожного пристрою

Кожен пристрій отримує власний сертифікат із вашого PKI, тож викрадений ключ коштує вам одного пристрою, а не флоту.

03

Оновлення, яким можна довіряти

Підписані, перевірені OTA, тож скомпрометований шлях оновлень не може перетворити ваші пристрої на чужий ботнет.

04

Доведено, а не припущено

Тестування на проникнення, моделювання загроз і зіставлення з вимогами, тож безпеку можна показати аудитору, а не просто заявити.

04 / Стандарти

Найкращі практики, якими ми не нехтуємо.

У кожному проєкті ми дотримуємося галузевих стандартів і перевірених методів. Саме завдяки їм оцінка залишається реалістичною.

  • Перевіряйте прошивку під час завантаження з апаратного кореня довіри
  • Зберігайте ключі пристрою в TPM або secure element, ніколи у flash
  • Надайте кожному пристрою власний сертифікат і чисто його відкликайте
  • Шифруйте кожен канал через TLS, а mutual TLS — там, де важливі обидві сторони
  • Підписуйте OTA-оновлення та перевіряйте їх перед встановленням
  • Ротуйте сертифікати автоматично, до завершення строку дії
  • Моделюйте загрози для пристрою, хмари й застосунків разом з AI-функціями
  • Відповідність EU Cyber Resilience Act, ETSI EN 303 645 і NIST IoT: SBOM, обробка вразливостей, заявлений строк підтримки

05 / Інфраструктура

Де воно працює і як лишається доступним.

  • Secure boot і зберігання ключів у TPM або secure element
  • PKI для кожного пристрою з чистою видачею та відкликанням
  • Транспорт TLS / mTLS і підписані, перевірені OTA
  • Тестування на проникнення та зіставлення з ETSI, NIST і CRA

Слушні питання

Про що нас питають

Прямі відповіді на те, що клієнти питають перед стартом.

Так. WNC зіставляє підключені продукти з вимогами Cyber Resilience Act: прошивка, безпечна за задумом, SBOM для кожного релізу, процес обробки вразливостей зі своєчасним звітуванням, підписані OTA-оновлення і заявлений строк безпекової підтримки.

Пов’язані роботи

Де ми це вже робили

Наші проєкти й продукти, у яких була ця послуга.

Гірське Джерело
IoT · Виробництво

Гірське Джерело

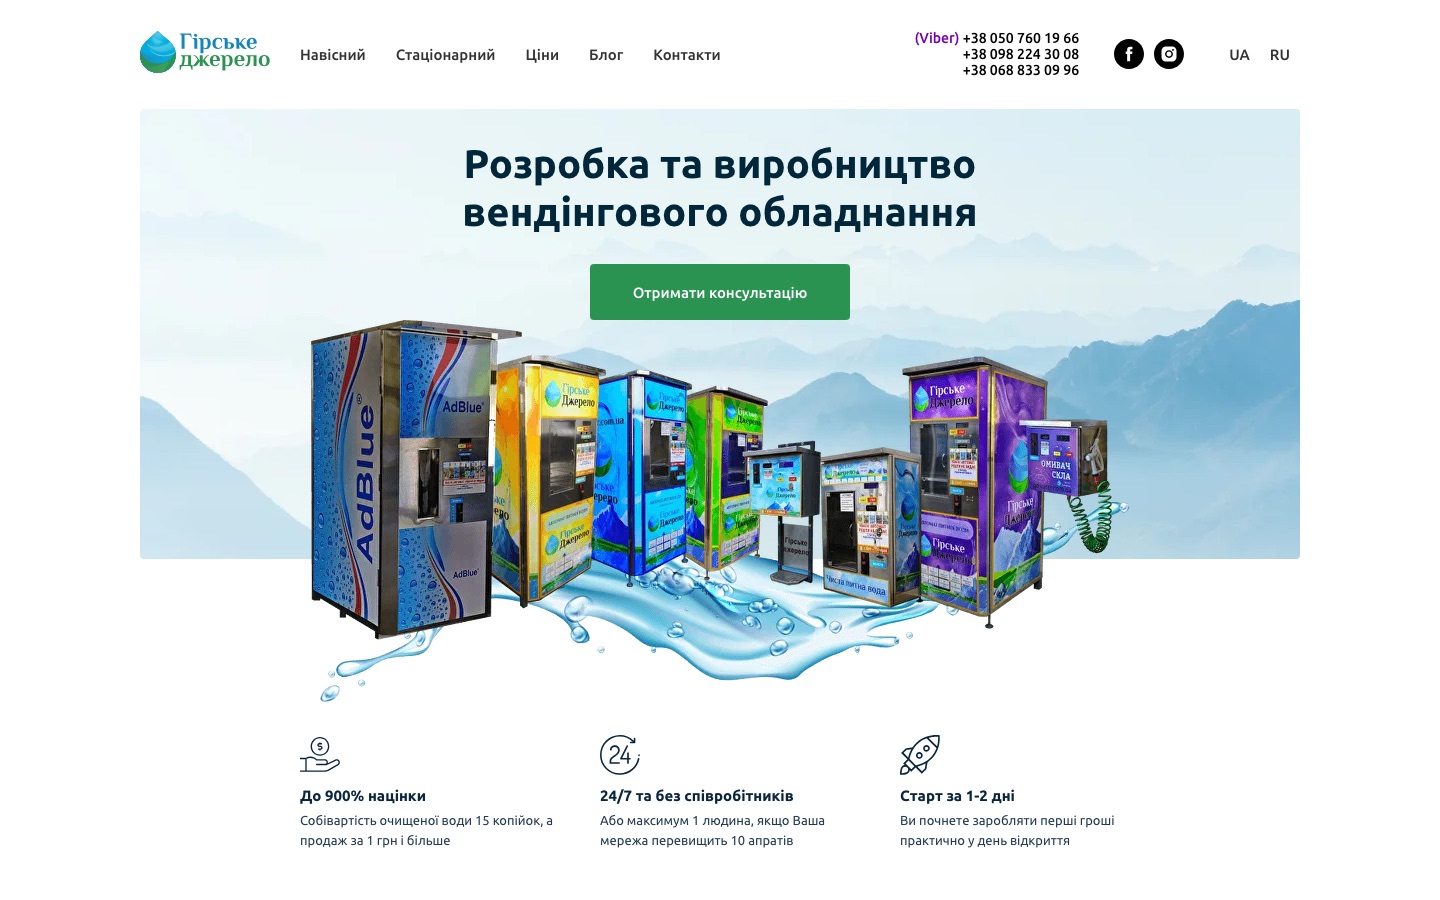
IoT для фабрики, що виготовляє автомати продажу питної води. Кожен автомат звітує серверу кожні 3–5 секунд, а стежать за ним і налаштовують його дистанційно, з вебкабінету й Telegram-бота.

IoT · ТелекомПлатформа IoT-аналітики сервісів для мобільних операторів
IoT · Телеком

Платформа IoT-аналітики сервісів для мобільних операторів

Від зв’язку до аналітики: платформа, що працює поверх наявних систем оператора й перетворює розрізнені дані про SIM, пристрої, трафік і сервіси на видимість, довіру й дії для корпоративних клієнтів.

Start

Готові захистити свої пристрої, перш ніж це зробить хтось інший?

Розкажіть нам про свій продукт і про те, що вас турбує. Відповість senior-інженер із безпеки, а не менеджер з продажів.

Let’s manage Платформа та хмара IoT